2030 : et si la confiance devenait notre infrastructure la plus critique ? Décryptage et prospective
Cyberattaques, intelligence artificielle, hyperconnexion et confiance collective : quels risques pour nos sociétés européennes à l'horizon 2030 ? En octobre et novembre 2026, plusieurs cyberattaques visant des équipements de réfrigération connectés ont révélé de nouvelles vulnérabilités dans nos sociétés hyperconnectées. Mais au-delà des perturbations techniques, un risque plus profond pourrait émerger : la fragilisation progressive de la confiance envers les entreprises, les institutions et les services essentiels. À mesure que l'intelligence artificielle amplifie les capacités de manipulation de l'information, comment préserver notre discernement et notre capacité à faire société ? En s'appuyant sur des travaux institutionnels européens et internationaux, e-net. lab explore les interdépendances numériques, les mécanismes possibles de défiance et trois trajectoires pour l'Europe à l'horizon 2030.
Explorez cette publication
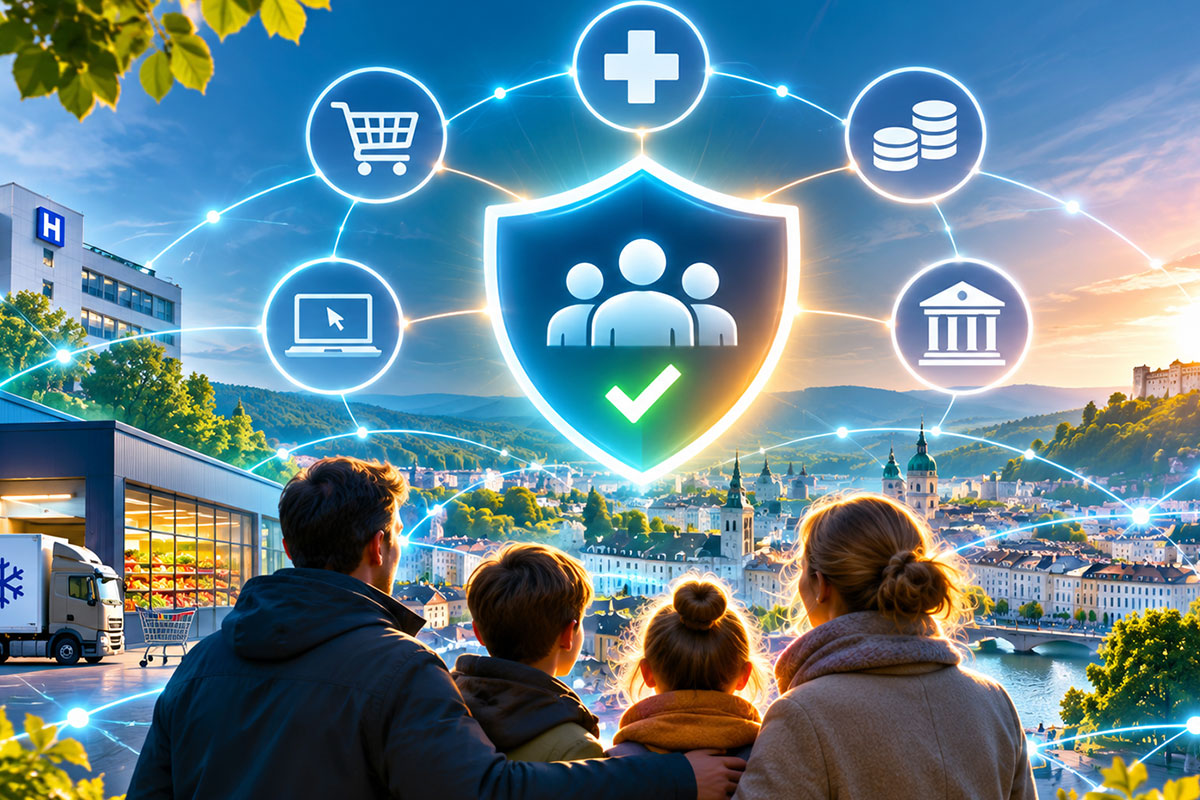
Pour faciliter votre lecture, e-net. lab vous propose un accès direct aux différentes parties de cette analyse. Découvrez les interdépendances numériques, les enjeux de confiance collective et les transformations liées à l'intelligence artificielle, puis explorez trois scénarios prospectifs pour comprendre les choix qui pourraient façonner nos sociétés européennes à l'horizon 2030.
- 01 Nous avons construit une société de plus en plus interconnectée, sans toujours mesurer nos interdépendances Comprendre les dépendances numériques et les conséquences possibles d'une défaillance technique sur les services essentiels.
- 02 Les cyberattaques peuvent-elles devenir des instruments de déstabilisation de la confiance ? Distinguer les motivations des cyberattaques de leurs conséquences potentielles sur la confiance collective et la stabilité sociétale.
- 03 La confiance est-elle réellement en train de s'éroder en Europe ? Examiner les résultats de l'OCDE et comprendre les principaux facteurs qui influencent la confiance envers les institutions.
- 04 L'intelligence artificielle pourrait amplifier les perturbations et la confusion informationnelle Explorer comment l'IA pourrait renforcer les manipulations de l'information, mais aussi contribuer à la prévention et à la résilience.
- 05 À l'horizon 2030, trois trajectoires possibles pour nos sociétés européennes Découvrir trois futurs possibles : la méfiance généralisée, la vérification permanente et la confiance démontrable.
- 06 Pourquoi la confiance pourrait devenir une infrastructure critique à part entière ? Comprendre le rôle fondamental de la confiance dans le fonctionnement de notre économie, de nos institutions et de nos relations sociales.
- 07 Comment construire une société de la confiance démontrable d'ici 2030 ? Identifier les responsabilités complémentaires des entreprises, des institutions, des fournisseurs technologiques, de l'éducation et des citoyens.
- 08 La position d'e-net. lab : faire de la confiance un objectif explicite de la transformation numérique Découvrir les quatre dimensions proposées par e-net. lab pour placer la maîtrise des dépendances, la résilience et la responsabilité humaine au cœur du progrès.
Quand une cyberattaque ne menace plus seulement des données, mais notre confiance
En octobre et novembre 2026, plusieurs cyberattaques visant des systèmes de réfrigération connectés ont mis en évidence une vulnérabilité particulièrement préoccupante de nos sociétés numériques.
Des équipements utilisés dans des supermarchés européens ont été manipulés à distance, provoquant des perturbations de la chaîne du froid et des pertes de marchandises. En France, des installations de l'Établissement français du sang (EFS) ont également été touchées par un incident affectant des systèmes de surveillance et de régulation du froid.
Dans ce dernier cas, les dispositifs d'alerte et l'intervention des équipes ont permis de préserver les réserves de sang. Aucun impact sur les approvisionnements n'a été signalé.
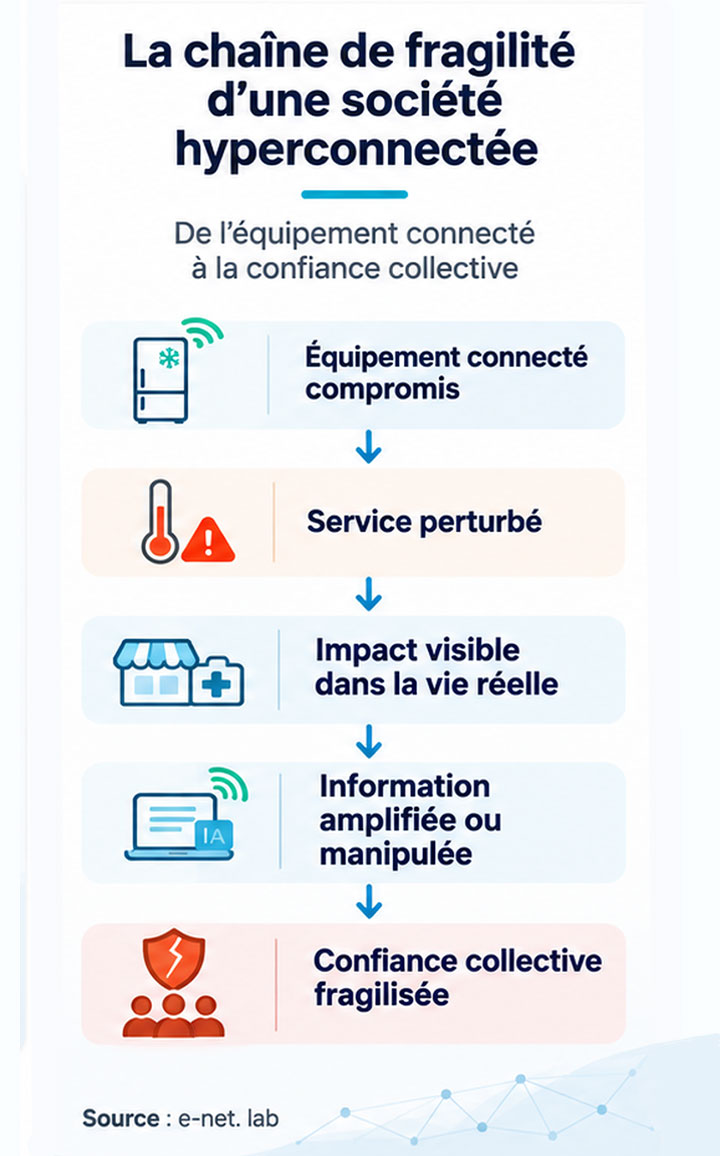
Ces événements méritent notre attention pour une raison qui dépasse largement la cybersécurité.
Ils révèlent qu'une technologie relativement discrète, intégrée au fonctionnement quotidien d'une organisation, peut devenir un point de vulnérabilité dont les conséquences dépassent le système informatique lui-même.
Un réfrigérateur connecté n'est plus simplement un appareil de conservation. Il peut dépendre d'un logiciel, d'une interface de contrôle, d'un accès distant, d'un réseau et parfois de plusieurs prestataires techniques.
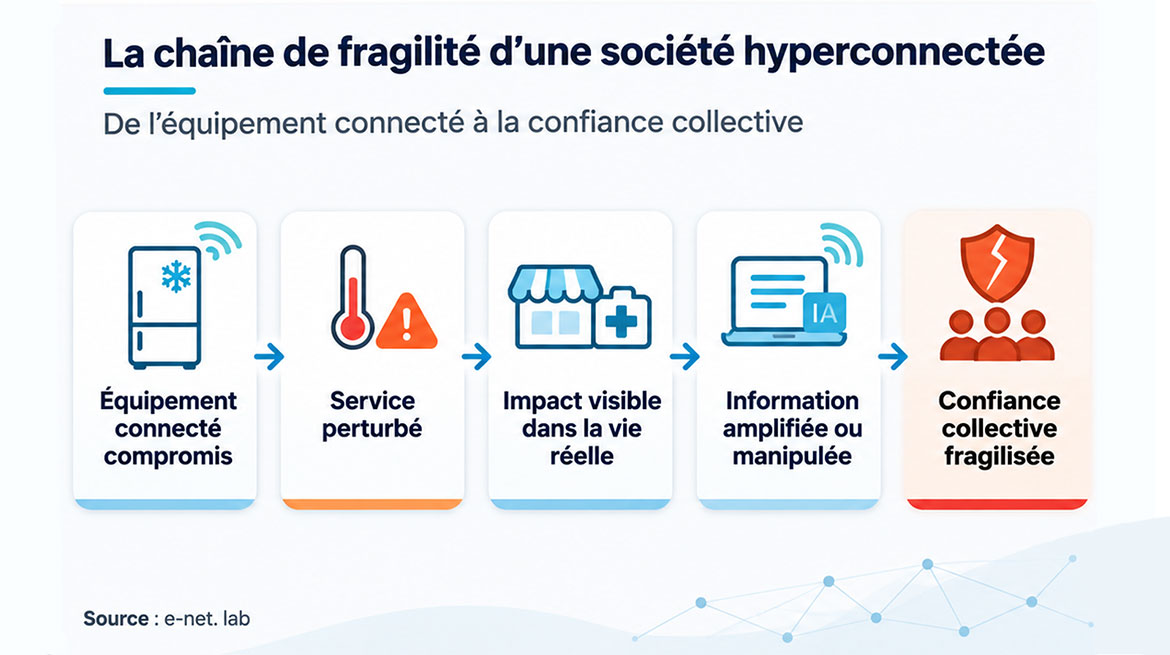
Lorsque l'un de ces éléments est compromis, ce n'est pas seulement un équipement qui risque de dysfonctionner. C'est potentiellement toute une chaîne d'activités qui se trouve perturbée.
Et lorsque cette chaîne concerne l'alimentation, la santé ou d'autres services essentiels, une seconde conséquence apparaît : la possibilité d'ébranler la confiance des citoyens envers les organisations dont ils dépendent quotidiennement.
« Ce qui m'interpelle dans ces attaques, ce n'est pas uniquement leur dimension technique. C'est leur capacité potentielle à fragiliser progressivement la confiance des citoyens envers les entreprises, les institutions et les services essentiels à notre vie quotidienne », estime Nicolas Pourbaix, fondateur d'e-net.
Faut-il voir dans ces incidents une volonté organisée de déstabilisation ? Les informations publiques disponibles ne permettent pas de l'affirmer.
Mais cette incertitude ne doit pas nous empêcher de poser une question plus fondamentale.
Et si, à l'horizon 2030, la vulnérabilité la plus préoccupante de nos sociétés n'était pas uniquement celle de nos infrastructures numériques, mais celle de la confiance qui permet à l'ensemble de notre société de fonctionner ?
C'est cette hypothèse qu'e-net. lab propose d'explorer, à partir des travaux de l'Agence de l'Union européenne pour la cybersécurité (ENISA), de l'OCDE, d'Europol, du Service européen pour l'action extérieure et du cadre réglementaire européen.
01. Nous avons construit une société de plus en plus interconnectée, sans toujours mesurer nos interdépendances
La transformation numérique a profondément modifié notre manière de travailler, de produire et de vivre ensemble. Derrière les gains d'efficacité et les nouvelles possibilités offertes par les technologies se développe toutefois une réalité moins visible : nos organisations et nos infrastructures dépendent de plus en plus les unes des autres. Cette interdépendance constitue une formidable avancée, mais également une source de vulnérabilités dont nous commençons à mesurer les conséquences.
De la connexion des équipements à l'interdépendance des organisations
Depuis plusieurs décennies, la transformation numérique poursuit des objectifs largement légitimes : améliorer l'efficacité, réduire les coûts, automatiser les opérations, accélérer les échanges et faciliter l'accès aux services.
Cette transformation a progressivement connecté des équipements et des activités qui fonctionnaient auparavant de manière relativement autonome.
Les systèmes de chauffage, de ventilation et de réfrigération sont désormais pilotables à distance. Les entreprises industrielles supervisent leurs machines grâce à des plateformes numériques. Les hôpitaux utilisent des dispositifs médicaux connectés. Les collectivités pilotent certains équipements publics à partir de systèmes centralisés.
Ces évolutions apportent des bénéfices considérables.
Elles permettent notamment d'anticiper des défaillances, d'optimiser les consommations énergétiques, de réduire certaines interventions manuelles et d'améliorer la continuité des activités.
Mais elles introduisent également une nouvelle caractéristique : le fonctionnement d'une organisation dépend de plus en plus de systèmes et d'acteurs qu'elle ne contrôle pas entièrement.
Une entreprise peut maîtriser ses propres procédures tout en dépendant d'un fournisseur logiciel, d'un hébergeur, d'un opérateur de télécommunications ou d'un prestataire assurant la maintenance à distance de ses équipements.
Le risque n'est donc plus uniquement individuel. Il devient potentiellement collectif.
« Dans une société hyperconnectée, une cyberattaque peut être terminée sur le plan technique tout en continuant à produire des effets dans les esprits. Le véritable défi est aussi d'empêcher que l'incertitude se transforme progressivement en défiance généralisée. »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
Une défaillance locale peut produire des conséquences à grande échelle
Dans son rapport ENISA Threat Landscape 2026, publié le 22 septembre 2026, l'agence européenne souligne que les dépendances numériques élargissent les surfaces d'attaque.
Les compromissions de fournisseurs et de prestataires peuvent notamment provoquer des incidents de grande ampleur.
Ce constat modifie notre manière d'appréhender la sécurité.
Une organisation peut investir dans la protection de son propre environnement informatique sans avoir une connaissance suffisante des dépendances qui conditionnent réellement son activité.
Prenons l'exemple d'une chaîne de distribution alimentaire.
Son fonctionnement peut dépendre simultanément de logiciels de gestion des stocks, de systèmes de paiement, de plateformes logistiques, d'équipements frigorifiques connectés et de services de communication.
La compromission d'un seul élément peut suffire à perturber une partie de son activité, même lorsque les autres systèmes restent opérationnels.
L'interconnexion crée ainsi un paradoxe : elle améliore l'efficacité du système en fonctionnement normal, mais peut également faciliter la propagation des perturbations.
Il ne s'agit pas de remettre en cause les bénéfices de la connexion. Il s'agit de reconnaître qu'une interconnexion mal gouvernée peut transformer une vulnérabilité technique en vulnérabilité organisationnelle.
« Nous avons construit une société toujours plus connectée pour gagner en efficacité, en rapidité et en confort. Mais avons-nous suffisamment anticipé les conséquences de cette interdépendance lorsque certains maillons deviennent vulnérables ? », s'interroge Nicolas Pourbaix.
La continuité physique des services devient un enjeu de cybersécurité
Les incidents touchant les équipements de réfrigération illustrent une évolution majeure.
Pendant longtemps, la cybersécurité a principalement été présentée au grand public comme un moyen de protéger les données personnelles, les informations confidentielles ou les transactions financières.
Ces enjeux restent fondamentaux.
Mais les systèmes numériques pilotent désormais une part croissante de notre environnement physique.
Une attaque peut donc avoir des conséquences matérielles : immobilisation d'une activité, altération de produits, interruption de services, dégradation d'équipements ou perturbation de processus sensibles.
Dans les environnements les plus critiques, elle peut également créer des risques pour la sécurité des personnes.
Cela ne signifie pas que toute cyberattaque entraîne nécessairement de telles conséquences. La gravité dépend notamment de l'architecture des systèmes, des protections disponibles et de la capacité des équipes à intervenir.
L'incident concernant l'Établissement français du sang rappelle d'ailleurs l'importance de cette dernière dimension : la détection, les alertes et les procédures de secours ont permis d'éviter une perte de produits sanguins.
La cybersécurité ne consiste donc plus seulement à empêcher une intrusion. Elle consiste aussi à préserver la capacité d'une organisation à remplir sa mission lorsque certains systèmes deviennent indisponibles ou compromis.
02. Les cyberattaques peuvent-elles devenir des instruments de déstabilisation de la confiance ?
Une cyberattaque ne se limite pas nécessairement à ses conséquences techniques, opérationnelles ou financières. Lorsqu'elle touche des services essentiels, elle peut également susciter des inquiétudes et modifier la perception de leur fiabilité. Au-delà des motivations des attaquants, une question mérite donc d'être explorée : ces perturbations pourraient-elles contribuer, individuellement ou par leur accumulation, à fragiliser la confiance collective et, à terme, la stabilité de nos sociétés ?
Toutes les cyberattaques ne poursuivent pas les mêmes objectifs
Pour analyser les incidents récents, une distinction est indispensable.
Les cyberattaques peuvent répondre à des motivations très différentes.
Certaines sont essentiellement financières. Les auteurs cherchent à obtenir une rançon, à détourner des fonds ou à exploiter des données.
D'autres relèvent de l'espionnage, de la collecte de renseignements ou de la recherche d'un avantage stratégique.
D'autres encore sont idéologiques ou politiques. Elles visent à rendre visible une revendication, à perturber un service ou à exercer une pression sur une organisation.
Enfin, certaines opérations peuvent s'inscrire dans des stratégies de sabotage ou de déstabilisation.
Ces catégories ne sont pas toujours parfaitement séparées. Un même groupe peut poursuivre plusieurs objectifs, et des techniques similaires peuvent être employées par des acteurs très différents.
Le rapport ENISA Threat Landscape 2026 illustre cette diversité.
Sur le périmètre d'incidents étudié par l'agence, 57 % étaient associés à des motivations idéologiques, tandis que près de 30 % relevaient de motivations financières.
Les attaques par déni de service distribué (DDoS) représentaient 51 % des cas recensés, mais elles étaient généralement de faible impact.
Ces proportions décrivent un corpus et une méthode d'observation précis. Elles ne signifient pas que 57 % de toutes les cyberattaques commises en Europe seraient politiquement motivées.
Elles montrent néanmoins que la menace cyber ne peut plus être analysée exclusivement sous l'angle de la criminalité financière.
L'environnement géopolitique influence les menaces numériques
ENISA souligne également l'influence des tensions géopolitiques sur les activités cyber visant les organisations européennes.
Les administrations publiques, les transports et les services aux entreprises figurent parmi les secteurs concernés par des campagnes hacktivistes.
Cette observation rejoint les travaux du Service européen pour l'action extérieure (SEAE), notamment son troisième rapport consacré aux manipulations de l'information et aux ingérences étrangères, publié en mars 2025.
Ce rapport documente l'existence de réseaux coordonnés visant à influencer les perceptions publiques, notamment par l'usurpation de médias, la diffusion de contenus trompeurs et l'utilisation de comportements artificiellement coordonnés sur les plateformes numériques.
Il établit que certaines opérations informationnelles cherchent délibérément à influencer le débat public et les processus démocratiques.
Cependant, une distinction essentielle doit être préservée.
L'existence de stratégies de déstabilisation documentées ne prouve pas que les cyberattaques contre les équipements frigorifiques européens participent à une telle stratégie.
Au 6 novembre 2026, leur attribution et leurs motivations ne sont pas suffisamment établies publiquement pour tirer cette conclusion.
Une perturbation peut produire un effet de défiance sans avoir été conçue pour cela
C'est ici qu'apparaît une hypothèse particulièrement importante pour notre réflexion.
Une cyberattaque peut avoir plusieurs niveaux de conséquences.
Le premier est technique : un équipement ou un système est compromis.
Le deuxième est opérationnel : une activité est interrompue ou dégradée.
Le troisième est économique : l'organisation supporte des coûts directs ou indirects.
Le quatrième est informationnel et psychologique : l'incident devient visible, circule dans l'espace public et influence éventuellement la perception de la fiabilité des organisations.
Ces conséquences ne sont ni automatiques ni nécessairement proportionnelles.
Un incident grave peut rester peu visible. À l'inverse, un incident relativement limité peut provoquer une inquiétude importante lorsqu'il touche un service auquel les citoyens accordent une forte valeur symbolique.
Une attaque visant la conservation du sang peut, par exemple, susciter une inquiétude particulière parce qu'elle concerne directement la santé et la sécurité des personnes.
Il faut distinguer l'effet possible de l'intention réelle.
Une cyberattaque opportuniste peut produire de la défiance sans que son auteur ait initialement cherché à déstabiliser la société.
Mais un acteur malveillant pourrait également chercher à exploiter cet effet secondaire en diffusant des messages exagérés, trompeurs ou mensongers.
C'est pourquoi e-net. lab considère que l'analyse des cyberattaques devrait intégrer davantage leurs conséquences potentielles sur la confiance collective, sans présumer des intentions de leurs auteurs.
Le risque d'une accumulation de perturbations
Une question mérite alors d'être posée.
Que se passerait-il si les citoyens étaient confrontés, de manière répétée, à des incidents touchant des services différents ?
Un jour, une plateforme administrative. Un autre, une chaîne logistique. Puis un établissement de santé, un opérateur de transport ou un service de paiement.
Pris isolément, chacun de ces événements pourrait être maîtrisé.
Mais leur accumulation pourrait favoriser une perception plus générale : celle d'une société dont les systèmes deviennent difficiles à comprendre et dont la fiabilité paraît incertaine.
Ce phénomène ne doit pas être présenté comme une évolution déjà démontrée à l'échelle européenne.
Il constitue une hypothèse prospective.
Son importance tient au fait que la confiance ne repose pas seulement sur la sécurité réelle des systèmes. Elle dépend aussi de la manière dont les personnes perçoivent leur fiabilité, leur transparence et la capacité des responsables à réagir.
Le risque systémique pourrait ainsi ne pas résider uniquement dans la multiplication des incidents, mais dans l'émergence d'une perception collective selon laquelle plus aucune organisation ne maîtrise véritablement ses dépendances.
03. La confiance est-elle réellement en train de s'éroder en Europe ?
À mesure que les crises économiques, géopolitiques et numériques se succèdent, le sentiment d'une société de plus en plus méfiante semble gagner du terrain. Mais cette perception correspond-elle réellement à une diminution mesurable de la confiance envers nos institutions ? Les études internationales invitent à dépasser les impressions pour comprendre une réalité plus nuancée, dans laquelle la confiance dépend autant des expériences vécues que de la capacité des organisations à démontrer leur fiabilité.
Les données imposent une analyse nuancée
Il serait tentant de considérer que la confiance envers les institutions et les organisations diminue partout et continuellement.
Les données disponibles ne permettent pourtant pas de soutenir une affirmation aussi générale.
L'OCDE mesure régulièrement la confiance envers les institutions publiques ainsi que les facteurs qui la déterminent.
Dans son enquête 2026, réalisée auprès de 33 pays membres et de cinq pays candidats à l'adhésion, l'organisation constate qu'en moyenne 40 % des personnes interrogées déclarent une confiance élevée ou modérément élevée envers leur gouvernement national, contre 43 % exprimant une confiance faible ou inexistante.
L'OCDE souligne également qu'après un léger recul entre 2021 et 2023, la confiance s'est globalement stabilisée.
Les situations diffèrent cependant fortement selon les pays et les institutions.
Ces résultats ne démontrent donc pas un effondrement généralisé de la confiance.
Ils révèlent plutôt une situation fragile, contrastée et dépendante de nombreux facteurs.
Le sentiment de ne pas être entendu joue un rôle majeur
L'un des enseignements les plus significatifs de l'enquête 2026 concerne le sentiment de participation aux décisions publiques.
L'OCDE observe un écart de 47 points de pourcentage dans la confiance envers le gouvernement national entre les personnes estimant avoir voix au chapitre dans le système politique et celles qui pensent ne pas être entendues.
Ce résultat est particulièrement important.
Il suggère que la confiance ne dépend pas uniquement de la performance technique ou administrative d'une institution.
Elle dépend également de la perception de son intégrité, de son ouverture, de son équité, de sa capacité à répondre aux préoccupations et de la place qu'elle laisse aux citoyens.
Autrement dit, une institution ne devient pas automatiquement digne de confiance parce qu'elle dispose d'une technologie performante.
Elle doit aussi être perçue comme compétente, responsable et attentive aux personnes qu'elle sert.
La cybersécurité pourrait devenir un déterminant supplémentaire de la confiance
Les travaux de l'OCDE ne démontrent pas directement que les cyberattaques récentes provoquent une diminution mesurable de la confiance institutionnelle.
Il serait scientifiquement incorrect de leur attribuer cette conclusion.
En revanche, ils fournissent un cadre pertinent pour formuler une hypothèse.
Si la fiabilité, la réactivité, l'intégrité et l'ouverture contribuent à la confiance, alors la manière dont une organisation prévient, gère et explique un incident cyber pourrait influencer cette confiance.
Cette influence pourrait être positive ou négative.
Une organisation qui reconnaît rapidement un problème, protège les personnes concernées, explique ses décisions et démontre sa capacité de rétablissement pourrait préserver, voire renforcer, sa crédibilité.
À l'inverse, une communication confuse, des informations contradictoires ou une absence prolongée d'explications pourraient accentuer les inquiétudes.
« La confiance ne signifie pas qu'une entreprise ou une institution ne rencontrera jamais de difficulté. Elle se construit aussi dans sa capacité à reconnaître un problème, à prendre ses responsabilités et à démontrer qu'elle sait agir », estime Nicolas Pourbaix.
Cette réflexion conduit à une évolution importante : la gestion d'un incident cyber devrait être considérée non seulement comme un enjeu technique et opérationnel, mais également comme un enjeu de relation durable avec les parties prenantes.
04. L'intelligence artificielle pourrait amplifier les perturbations et la confusion informationnelle
L'intelligence artificielle introduit une nouvelle dimension dans cet environnement déjà fragilisé par les interdépendances numériques. En facilitant la création et la diffusion de contenus crédibles, elle pourrait amplifier les conséquences informationnelles et psychologiques d'incidents pourtant limités. Mais cette technologie pourrait également devenir un puissant levier de prévention et de résilience. Tout l'enjeu sera de déterminer comment exploiter ses capacités sans affaiblir notre discernement et notre confiance.
L'IA change les conditions de production des attaques et des contenus
L'intelligence artificielle ne constitue pas l'origine de toutes les menaces numériques.
De nombreuses cyberattaques exploitent encore des vulnérabilités anciennes, des configurations insuffisamment sécurisées, des mots de passe faibles ou des erreurs humaines.
Il serait notamment trompeur d'affirmer que les attaques récentes contre les équipements frigorifiques européens ont nécessairement été réalisées grâce à l'IA.
En revanche, l'IA modifie progressivement les capacités accessibles à certains acteurs malveillants.
Elle peut faciliter la production de messages frauduleux, l'adaptation linguistique de contenus, l'imitation de styles rédactionnels, la création de fausses identités et certaines étapes de préparation d'opérations informatiques.
ENISA identifie l'utilisation croissante de l'IA par les acteurs malveillants comme une tendance à surveiller.
Europol, dans son rapport Internet Organised Crime Threat Assessment 2025, décrit également une criminalité numérique qui s'adapte rapidement aux nouvelles technologies et à l'exploitation des données.
Le changement le plus préoccupant n'est donc pas nécessairement l'apparition d'une technique entièrement nouvelle.
C'est la possibilité de produire et de diffuser certaines formes de tromperie à une échelle plus importante, à moindre coût et avec une apparence de crédibilité accrue.
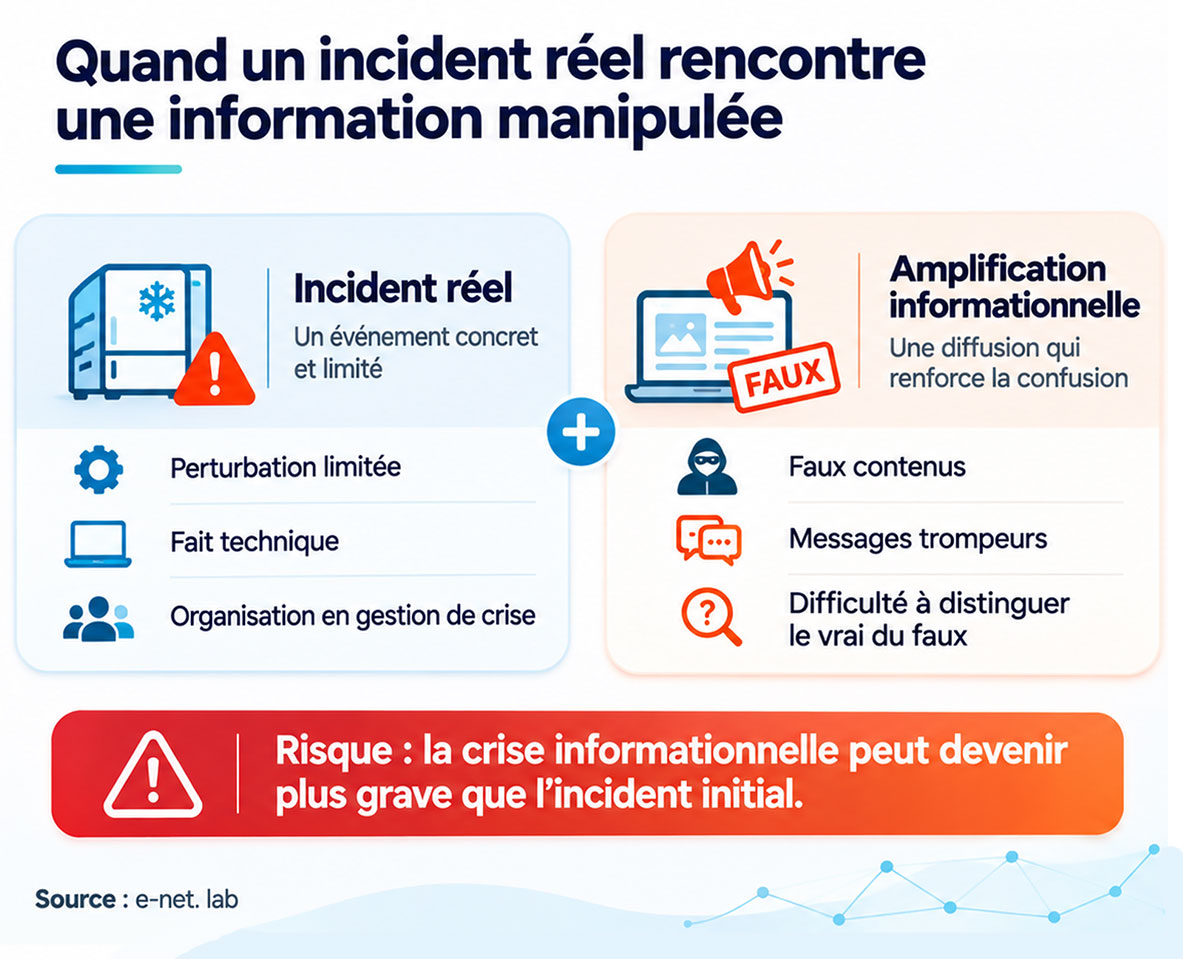
Quand un incident réel rencontre une information artificiellement manipulée
Imaginons une situation plausible à l'horizon 2030.
Une cyberattaque perturbe temporairement un service essentiel dans une ville européenne.
L'incident est réel, mais son impact reste limité.
Quelques minutes plus tard, des contenus circulent sur différentes plateformes : une vidéo prétend montrer des conséquences dramatiques, un faux communiqué annonce une aggravation de la situation et un message audio imite la voix d'un responsable public.
Certains contenus sont authentiques. D'autres sont anciens, sortis de leur contexte ou entièrement fabriqués.
Les citoyens cherchent à comprendre.
Les journalistes tentent de vérifier.
Les responsables de l'organisation concernée doivent simultanément rétablir le service, comprendre l'incident et corriger les fausses informations.
Ce scénario est fictif. Il ne décrit pas un événement observé en novembre 2026.
Mais ses mécanismes sont cohérents avec les risques documentés par les travaux européens sur les manipulations de l'information.
Le SEAE a notamment identifié l'utilisation de faux sites d'information, de réseaux de comptes coordonnés et de contenus générés artificiellement dans certaines campagnes d'ingérence.
La combinaison d'une perturbation réelle et d'une manipulation informationnelle pourrait ainsi créer une crise plus complexe que l'incident technique initial.
Le danger de ne plus savoir à qui se fier
La multiplication des contenus synthétiques soulève une question qui dépasse la désinformation traditionnelle.
Lorsque des textes, des images, des vidéos et des voix peuvent être fabriqués ou imités, les citoyens doivent mobiliser davantage d'efforts pour distinguer les contenus authentiques des contenus manipulés.
Mais une autre difficulté apparaît.
Même une information authentique peut être contestée au seul motif qu'elle pourrait avoir été générée par une intelligence artificielle.
Ce risque est parfois décrit comme le dividende du menteur : la possibilité, pour une personne, de rejeter une preuve authentique en invoquant l'existence de contenus artificiels.
La conséquence potentielle est profonde.
Le problème n'est plus seulement de croire une information fausse.
Il devient aussi de ne plus croire une information vraie.
« D'ici 2030, le risque ne sera peut-être plus seulement qu'une infrastructure soit attaquée. Ce sera qu'un incident réel puisse être immédiatement amplifié par des contenus artificiels, au point de rendre la réalité elle-même difficile à identifier », envisage Nicolas Pourbaix.
Dans une telle situation, la confiance pourrait se fragiliser à deux niveaux : envers les organisations chargées de fournir les services et envers les mécanismes permettant de comprendre ce qui s'est réellement passé.
L'IA peut aussi renforcer notre capacité de résilience
Il serait néanmoins réducteur de présenter l'intelligence artificielle uniquement comme un facteur d'aggravation.
Elle peut également contribuer à améliorer la détection d'anomalies, l'analyse d'événements de sécurité, la surveillance de certains systèmes et la rapidité de traitement des informations.
Elle peut aider les organisations à identifier des dépendances, à préparer des scénarios de crise et à structurer leurs procédures de continuité.
Dans le domaine informationnel, des outils peuvent également assister les professionnels dans l'analyse de contenus suspects et la recherche d'incohérences.
Ces possibilités ne sont pas des garanties automatiques.
Les systèmes d'IA peuvent commettre des erreurs, être manipulés ou produire des résultats difficiles à interpréter.
Leur efficacité dépend de leur conception, de la qualité des données, des contrôles et de la supervision humaine.
L'enjeu n'est donc pas de choisir entre davantage d'IA et moins d'IA, mais de développer une collaboration humain–IA capable d'améliorer la fiabilité sans affaiblir notre autonomie de jugement.
05. À l'horizon 2030, trois trajectoires possibles pour nos sociétés européennes
Les tendances observées aujourd'hui ne déterminent pas mécaniquement notre avenir.
Elles permettent toutefois d'envisager plusieurs trajectoires plausibles.
Les trois scénarios suivants ne constituent pas des prévisions. Ils représentent des hypothèses prospectives destinées à éclairer les choix des entreprises, des institutions et des citoyens.
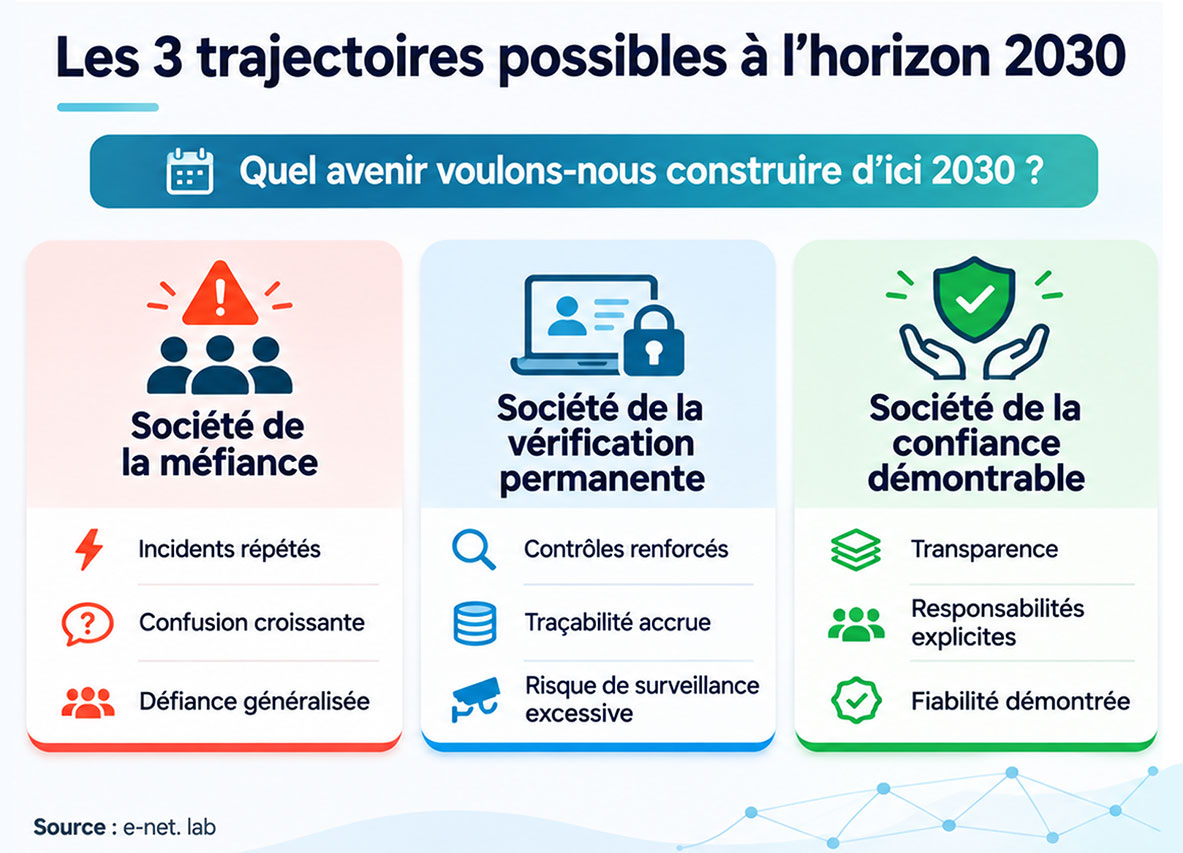
Scénario 1 - La société de la méfiance généralisée
Dans ce premier scénario, les incidents numériques continuent de se multiplier, tandis que les organisations peinent à expliquer leurs dépendances et à communiquer efficacement lors des crises.
Les citoyens sont régulièrement confrontés à des informations contradictoires.
Les contenus artificiels rendent certaines vérifications plus complexes.
Chaque perturbation devient susceptible d'alimenter des interprétations anxiogènes, parfois indépendamment de sa gravité réelle.
Progressivement, une partie de la population pourrait développer une méfiance plus systématique envers les institutions, les entreprises, les médias et les technologies.
Cette méfiance ne serait pas nécessairement le résultat d'une opération coordonnée.
Elle pourrait émerger de l'accumulation d'expériences négatives, de difficultés de compréhension et d'un sentiment de perte de maîtrise.
Le risque majeur serait alors une dégradation de la coopération sociale.
Car une société dans laquelle chacun soupçonne systématiquement les autres devient plus difficile à gouverner, à organiser et à faire évoluer.
Scénario 2 - La société de la vérification permanente
Dans cette deuxième trajectoire, les organisations répondent à la multiplication des risques par un renforcement important des mécanismes de contrôle.
Les identités sont davantage vérifiées.
Les accès aux services deviennent plus strictement encadrés.
Les contenus numériques peuvent être accompagnés de mécanismes d'authentification et de traçabilité.
Les entreprises multiplient les procédures de validation, les audits et les dispositifs de surveillance.
Ces évolutions peuvent contribuer à améliorer la sécurité.
Mais elles comportent aussi des risques.
Une accumulation excessive de contrôles pourrait compliquer l'accès aux services, accroître les coûts et créer de nouvelles dépendances techniques.
Elle pourrait également fragiliser la vie privée ou l'autonomie des personnes si elle était mise en œuvre sans proportionnalité.
La question devient alors celle de l'équilibre.
Comment renforcer la vérification sans construire une société dans laquelle toute relation suppose une suspicion préalable ?
La sécurité est indispensable. Mais elle ne devrait pas conduire à considérer la confiance humaine comme un obstacle qu'il faudrait supprimer.
Scénario 3 - La société de la confiance démontrable
Le troisième scénario repose sur une orientation différente.
Plutôt que de rechercher une sécurité absolue, les organisations reconnaissent les risques et développent leur capacité à démontrer qu'elles les maîtrisent de manière responsable.
Les entreprises identifient leurs dépendances critiques.
Les fournisseurs documentent leurs responsabilités.
Les institutions renforcent la transparence de leurs décisions.
Les dispositifs de continuité permettent de maintenir des services essentiels en situation dégradée.
Les citoyens disposent de repères plus solides pour comprendre les technologies et évaluer les informations.
Dans cette trajectoire, la confiance n'est pas demandée aveuglément.
Elle repose sur des engagements vérifiables, des comportements cohérents et des mécanismes de responsabilité.
La réglementation européenne fournit déjà plusieurs éléments pouvant contribuer à cette orientation.
La directive NIS2 renforce les exigences de gestion des risques et de notification des incidents pour certaines entités essentielles et importantes.
Le Cyber Resilience Act établit progressivement des obligations de cybersécurité pour de nombreux produits comportant des éléments numériques.
L'AI Act introduit un cadre de gestion des risques et d'obligations adaptées à certaines utilisations de l'intelligence artificielle.
Ces dispositifs ne garantissent pas, à eux seuls, la confiance.
Ils peuvent toutefois contribuer à rendre certaines responsabilités plus explicites et certaines pratiques plus vérifiables.
La confiance démontrable ne consiste pas à promettre qu'aucun incident ne se produira. Elle consiste à pouvoir expliquer ce qui est protégé, comment les risques sont gérés, qui assume les responsabilités et comment l'organisation réagira en cas de difficulté.
Pour e-net. lab, cette troisième trajectoire constitue une orientation collective à privilégier.
« D'ici 2030, notre ambition ne devrait pas être de demander aux citoyens de tout vérifier eux-mêmes, mais de construire des organisations capables de démontrer leur fiabilité. La confiance doit rester accessible à chacun, et non devenir un privilège réservé à ceux qui maîtrisent la technologie. »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
06. Pourquoi la confiance pourrait devenir une infrastructure critique à part entière ?
Nous consacrons des moyens considérables à protéger nos réseaux, nos systèmes énergétiques, nos établissements de santé et nos infrastructures numériques. Pourtant, leur fonctionnement et leur acceptation reposent sur une ressource moins tangible, mais tout aussi fondamentale : la confiance que nous accordons aux organisations et aux personnes qui les font fonctionner. À l'horizon 2030, préserver cette confiance pourrait devenir un enjeu stratégique majeur pour notre économie, nos institutions et notre capacité à faire société.
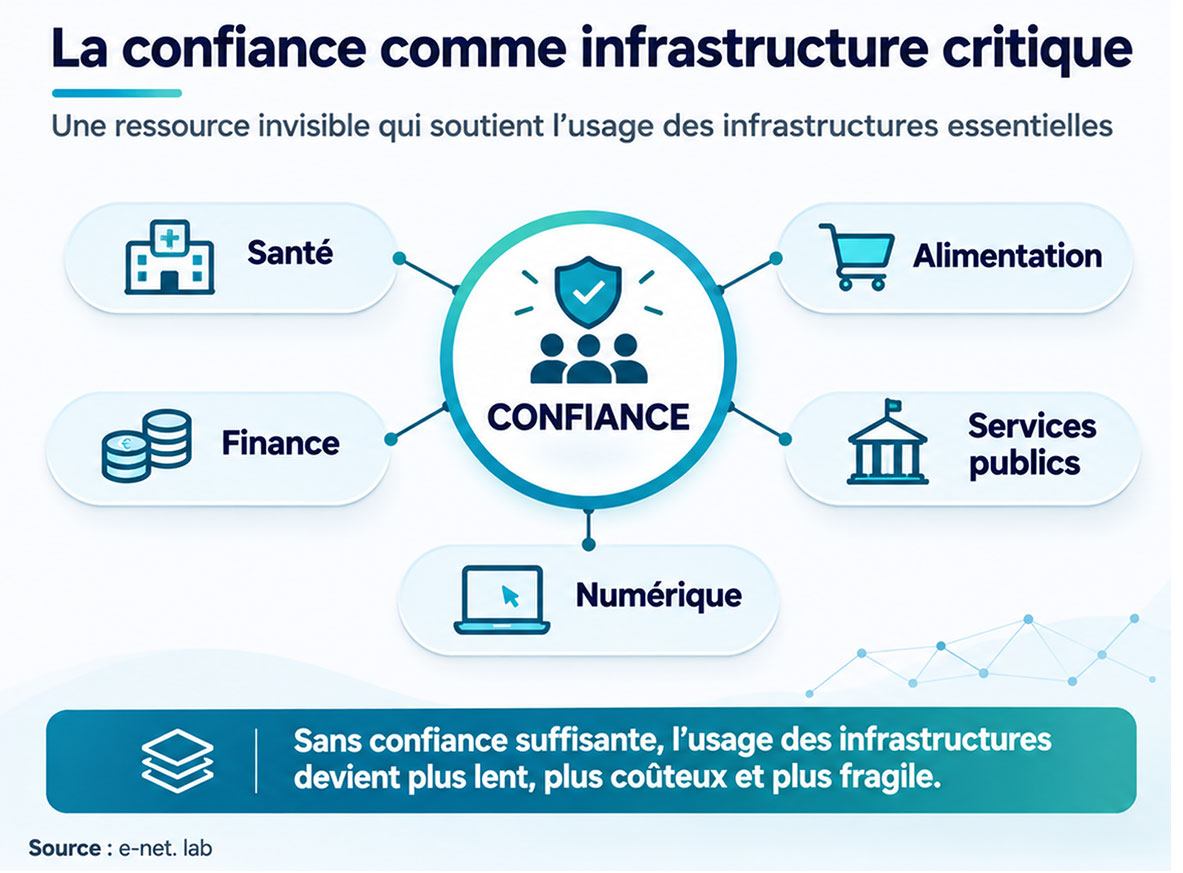
Une infrastructure invisible qui rend les autres utilisables
Lorsque nous évoquons les infrastructures critiques, nous pensons généralement aux réseaux électriques, aux transports, aux télécommunications, aux systèmes financiers ou aux établissements de santé.
Ces infrastructures permettent à la société de fonctionner matériellement.
Mais leur utilisation repose aussi sur une dimension moins visible.
Nous acceptons de déposer notre argent dans une banque parce que nous avons une certaine confiance dans sa capacité à le protéger.
Nous consommons des produits alimentaires parce que nous supposons que les règles de sécurité sont respectées.
Nous confions notre santé à des professionnels et à des établissements parce que nous reconnaissons leur compétence et leurs responsabilités.
Nous utilisons des services numériques parce que nous estimons, à des degrés variables, qu'ils fonctionneront de manière suffisamment fiable.
Cette confiance n'est jamais absolue.
Elle s'appuie sur l'expérience, les règles, les contrôles, les institutions et les mécanismes de recours.
Mais elle constitue une condition fondamentale de la coopération.
Sans confiance suffisante, chaque interaction deviendrait plus coûteuse, plus lente et plus complexe.
« Nous savons mesurer la disponibilité d'un réseau, la résistance d'un bâtiment ou la performance d'une technologie. Mais savons-nous réellement mesurer et entretenir la confiance sans laquelle toutes ces infrastructures risquent de perdre une partie de leur utilité ? »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
Une perte de confiance peut produire des effets économiques et sociaux
Dans une économie moderne, la confiance facilite les échanges, les investissements, les relations contractuelles et l'adoption des innovations.
Elle permet aux personnes et aux organisations de prendre des décisions sans devoir vérifier intégralement chaque élément de leur environnement.
Une dégradation durable de cette confiance pourrait donc produire des conséquences qui dépassent les organisations directement touchées par un incident.
Elle pourrait ralentir l'adoption de certains services, augmenter les coûts de contrôle, fragiliser les relations commerciales ou compliquer l'action publique.
Il ne s'agit pas d'affirmer qu'une cyberattaque contre un équipement connecté provoque directement de telles conséquences à grande échelle.
Il s'agit de reconnaître que, dans certaines conditions, la répétition de perturbations et leur amplification informationnelle pourraient contribuer à des dynamiques plus larges de défiance.
Une infrastructure critique au sens sociétal, et non nécessairement juridique
Il convient ici de préciser notre proposition.
La confiance n'est pas une infrastructure critique au sens technique ou réglementaire habituellement utilisé dans les textes européens.
Elle ne constitue ni un réseau, ni un équipement, ni une installation physique.
L'expression proposée par e-net. lab est volontairement prospective.
Elle vise à souligner que la confiance joue un rôle transversal dans le fonctionnement des autres infrastructures.
Une infrastructure peut être techniquement disponible tout en étant insuffisamment utilisée si ses bénéficiaires doutent de sa fiabilité.
À l'inverse, une organisation peut rencontrer un incident sérieux tout en conservant la confiance de ses parties prenantes si elle fait preuve de transparence, de compétence et de responsabilité.
La résilience d'une société dépend donc non seulement de sa capacité à maintenir ses services, mais aussi de sa capacité à préserver les conditions de coopération entre les personnes qui les fournissent et celles qui en dépendent.
07. Comment construire une société de la confiance démontrable d'ici 2030 ?
Si la confiance devient un enjeu stratégique, elle ne peut reposer sur la seule responsabilité des experts en cybersécurité.
Elle nécessite une mobilisation complémentaire des entreprises, des institutions, des fournisseurs technologiques, du monde éducatif et des citoyens.
Pour les entreprises : passer de la protection informatique à la résilience globale
La première évolution consiste à considérer les risques numériques comme des risques d'entreprise.
Cela suppose de mieux identifier les processus essentiels, les équipements connectés, les prestataires critiques et les conséquences possibles d'une interruption.
Une PME peut notamment s'interroger sur sa capacité à poursuivre ses activités en cas d'indisponibilité de son système de gestion, de son prestataire informatique ou de certains équipements connectés.
Elle doit également anticiper la communication avec ses clients et ses collaborateurs.
Car lorsqu'un incident survient, la qualité de la réponse ne se mesure pas uniquement au temps nécessaire pour rétablir le système.
Elle se mesure aussi à la capacité à protéger les personnes concernées, à expliquer la situation et à préserver une relation de confiance.
Pour les institutions : rendre la fiabilité et la responsabilité visibles
Les institutions publiques ont une responsabilité particulière.
Elles assurent des missions essentielles et participent à la stabilité du cadre collectif.
La confiance envers elles ne peut toutefois être décrétée.
Elle se construit notamment par la qualité des services, l'intégrité, la transparence, l'équité et la possibilité donnée aux citoyens de comprendre les décisions.
Ces dimensions rejoignent directement les déterminants étudiés par l'OCDE.
Dans le domaine numérique, cela implique également de préparer la communication de crise, de développer des mécanismes de continuité et de lutter contre les manipulations informationnelles sans compromettre les libertés fondamentales.
Pour les fournisseurs technologiques : assumer les conséquences de l'interconnexion
Les fabricants d'équipements connectés, les éditeurs logiciels, les hébergeurs et les prestataires techniques occupent une place centrale.
Leurs produits et services peuvent être intégrés dans des centaines, voire des milliers d'organisations.
Une vulnérabilité commune peut donc produire des conséquences dépassant largement leur relation contractuelle avec un client particulier.
La sécurité dès la conception, la gestion des mises à jour, la protection des accès distants, la documentation des dépendances et la préparation de procédures de secours deviennent des responsabilités essentielles.
L'objectif ne devrait pas être seulement de commercialiser des solutions performantes.
Il devrait également être de rendre leur utilisation durablement maîtrisable.
Pour l'éducation : développer la lucidité numérique et l'esprit critique
À mesure que les technologies deviennent plus puissantes, la capacité humaine à les comprendre devient plus importante.
L'éducation ne peut donc se limiter à apprendre à utiliser des outils numériques.
Elle doit également permettre de comprendre leurs mécanismes, leurs limites et leurs conséquences.
Face à l'intelligence artificielle générative, la culture générale, la compréhension des sources, les repères historiques et scientifiques ainsi que l'esprit critique deviennent des ressources fondamentales.
Ces compétences permettent de contextualiser une information, d'identifier une contradiction, de reconnaître une incertitude et de résister plus efficacement à certaines manipulations.
Mais la lucidité numérique ne doit pas devenir une méfiance systématique.
Son objectif est de permettre aux citoyens de distinguer ce qui mérite leur confiance, ce qui nécessite une vérification et ce qui doit être remis en question.
« Apprendre à utiliser l'intelligence artificielle ne suffira pas : il faudra aussi apprendre à la questionner, à comprendre ses limites et à préserver notre liberté de jugement. Cette lucidité numérique devrait devenir un acquis fondamental pour chaque citoyen, dès le plus jeune âge. »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
Pour les citoyens : préserver le discernement sans renoncer à la coopération
Chaque citoyen est confronté à une quantité croissante d'informations, de sollicitations et de décisions numériques.
Il serait irréaliste de lui demander de devenir expert en cybersécurité, en intelligence artificielle et en vérification des contenus.
La responsabilité première de la sécurité doit rester assumée par les organisations et les professionnels concernés.
Mais les citoyens peuvent développer des habitudes utiles : vérifier l'origine d'une information sensible, éviter de relayer une affirmation non confirmée, reconnaître les limites de leurs connaissances et privilégier les sources identifiables.
L'enjeu est de préserver une attitude équilibrée.
Ne pas tout croire.
Mais ne pas tout rejeter non plus.
Car une société dans laquelle plus personne ne croit personne devient elle-même vulnérable.
08. La position d'e-net. lab : faire de la confiance un objectif explicite de la transformation numérique
Les événements récents ne doivent pas nous conduire à rejeter les technologies connectées ou l'intelligence artificielle.
Leurs bénéfices pour la santé, l'économie, l'environnement, l'éducation et les services publics sont considérables.
Mais ils doivent nous amener à questionner la manière dont nous concevons et gouvernons notre transformation numérique.
Pendant plusieurs décennies, les organisations ont principalement évalué leurs investissements technologiques au regard de la productivité, de la rapidité, de la réduction des coûts et de la qualité des services.
Ces critères restent nécessaires.
Ils ne sont plus suffisants.
À l'horizon 2030, e-net. lab défend l'idée que toute transformation numérique significative devrait également être interrogée au regard de quatre dimensions complémentaires :
- La maîtrise des dépendances. L'organisation comprend-elle suffisamment les systèmes et les acteurs dont dépend son fonctionnement ?
- La résilience opérationnelle. Est-elle capable de poursuivre ses missions essentielles lorsqu'une partie de son environnement numérique est perturbée ?
- La responsabilité humaine. Les décisions importantes restent-elles compréhensibles, gouvernées et assumées par des personnes identifiables ?
- La confiance démontrable. L'organisation est-elle capable d'apporter des éléments concrets permettant à ses collaborateurs, clients, partenaires et bénéficiaires d'évaluer sa fiabilité ?
Ces quatre dimensions ne constituent pas une nouvelle norme réglementaire.
Elles représentent une grille de réflexion proposée par e-net. lab pour élargir les critères de réussite des transformations numériques.
Ne pas confondre progrès technologique et progrès sociétal
Une technologie peut être performante sans être suffisamment maîtrisée.
Une automatisation peut améliorer la productivité tout en créant une dépendance excessive.
Une intelligence artificielle peut produire des résultats impressionnants tout en fragilisant le jugement humain lorsqu'elle est utilisée sans discernement.
Le progrès technologique ne garantit donc pas automatiquement un progrès sociétal.
Il peut y contribuer lorsque les organisations anticipent ses conséquences, développent les compétences nécessaires et préservent la responsabilité humaine.
« Nous ne devrions pas mesurer le progrès uniquement à ce que les technologies nous permettent de faire plus vite ou à moindre coût. Nous devrions aussi nous demander si elles renforcent notre autonomie, notre capacité à coopérer et la confiance qui nous relie », considère Nicolas Pourbaix.
La confiance comme responsabilité stratégique
Pour e-net. lab, la confiance ne doit pas devenir un simple argument de communication.
Elle doit être intégrée à la manière dont les organisations prennent leurs décisions, conçoivent leurs services et accompagnent les personnes.
Cela suppose parfois d'accepter davantage de précautions, de transparence ou de redondance.
Cela suppose aussi de reconnaître les limites des technologies, de maintenir des alternatives lorsque cela est nécessaire et de préparer les organisations à fonctionner dans un environnement durablement incertain.
Cette approche ne relève pas d'une opposition entre innovation et prudence.
Elle repose sur une conviction : une innovation véritablement durable est une innovation dont les bénéfices peuvent être préservés même lorsque les conditions deviennent difficiles.
En 2030, protéger la confiance pourrait devenir aussi important que protéger nos systèmes
Les cyberattaques récentes contre des équipements frigorifiques européens ne démontrent pas, à elles seules, l'existence d'une stratégie coordonnée visant à déstabiliser nos démocraties.
Leurs auteurs et leurs motivations doivent être établis par les investigations compétentes.
Il serait irresponsable de transformer une hypothèse en certitude.
Mais il serait tout aussi regrettable de limiter notre réflexion aux seules caractéristiques techniques de ces incidents.
Car ces événements illustrent une transformation beaucoup plus profonde.
Nos sociétés deviennent toujours plus connectées, interdépendantes et dépendantes de technologies que la majorité des citoyens ne peuvent ni observer ni maîtriser directement.
Dans le même temps, l'intelligence artificielle modifie les conditions de production, de circulation et de vérification de l'information.
Ces deux évolutions peuvent se renforcer mutuellement.
Une perturbation technique peut devenir un événement informationnel. Un événement informationnel peut influencer la perception de la fiabilité d'une organisation. Et, dans certaines circonstances, une accumulation de perceptions négatives pourrait fragiliser la confiance collective.
Ce risque ne constitue pas une fatalité.
L'Europe dispose de compétences scientifiques, de capacités institutionnelles, d'entreprises innovantes, de mécanismes démocratiques et de cadres réglementaires qui peuvent contribuer à renforcer sa résilience.
Mais ces ressources ne produiront leurs effets que si elles s'inscrivent dans une vision cohérente.
e-net. lab défend une orientation claire : à l'horizon 2030, la réussite de notre transformation numérique devrait aussi se mesurer à sa capacité à préserver et renforcer la confiance entre les citoyens, les entreprises et les institutions.
Cette ambition implique de dépasser une approche exclusivement technologique de la cybersécurité.
Elle suppose de développer la résilience des organisations, de mieux gouverner les interdépendances, de préserver le discernement humain et de rendre les responsabilités plus transparentes.
Elle suppose également de refuser deux impasses.
La première serait de croire que les technologies finiront par résoudre, à elles seules, toutes les vulnérabilités qu'elles contribuent parfois à créer.
La seconde serait de répondre à l'incertitude par une méfiance généralisée envers les technologies, les organisations et les personnes.
Entre ces deux extrêmes, une autre voie est possible : celle d'une société qui accepte l'existence des risques, développe sa capacité à les maîtriser et construit sa confiance sur des éléments vérifiables.
« Je refuse l'idée que notre avenir numérique doive nécessairement nous conduire vers une société où chacun se méfie de tout et de tous. Notre responsabilité collective n'est pas de promettre un monde sans risques. Elle est de construire une société capable de les anticiper, de les comprendre et de les surmonter sans perdre ce qui nous relie : la confiance », conclut Nicolas Pourbaix.
À l'horizon 2030, nous continuerons à investir dans les réseaux, les infrastructures, la cybersécurité et l'intelligence artificielle.
Ces investissements seront indispensables.
Mais nous devrons peut-être apprendre à protéger avec la même détermination une ressource moins visible, plus difficile à mesurer et pourtant essentielle à notre avenir commun.
La confiance.
Car une société peut disposer des technologies les plus avancées et des infrastructures les plus performantes. Si les personnes qui la composent ne parviennent plus à se faire suffisamment confiance pour coopérer, ces progrès risquent de perdre une partie de leur valeur.
La question n'est donc plus seulement de savoir jusqu'où nous pourrons connecter et automatiser notre société.
Elle est de savoir comment nous préserverons, dans cette transformation, notre capacité à faire société ensemble.
Aller plus loin ?
- IA et société : quelles compétences humaines devons-nous développer d’ici 2035 ?
- Table ronde du Parlement européen du 9 septembre 2026 : "Libertés, démocratie et IA" avec Sophie Wilmès, députée européenne et vice-présidente du Parlement européen et Annick Castiaux, rectrice de l'Université de Namur et Nicolas Pourbaix.
- Expériences événementielles dont la table de l'innovation à l'atelier de Bossimé 'Ce que les réseaux sociaux ne te montrent pas' (Jeunes de 11 à 13 ans et leurs parents)
- Sortie de mars 2026 : 3 livres, parcours 'Se dépasser avec l’IA' (Penser - Comprendre - Agir avec l’intelligence artificielle sans perdre le discernement)
- L’avenir ne se subit pas. Il se pilote avec discernement, responsabilité et humanité : Lancement de la saison 2026 de l'appel à l'innovation.
- Thématique prospective 2027 : La santé mentale, à l’équilibre et à l’épanouissement durable des dirigeants, entrepreneurs et parties prenantes
- Nos 10 contributions RSE : Ensemble, réinventons l’avenir de la Wallonie
Méthodologie e-net. lab
Cette publication s'inscrit dans une démarche de veille stratégique, de décryptage des transformations numériques et de prospective sociétale menée par e-net. lab, laboratoire des transitions stratégiques, éthiques et digitales.
Elle examine comment l'interconnexion croissante des infrastructures, l'évolution des cybermenaces et le développement de l'intelligence artificielle pourraient influencer la confiance des citoyens envers les entreprises, les institutions et les services essentiels.
L'objectif est de contribuer à une réflexion documentée sur les vulnérabilités de nos sociétés européennes et les conditions nécessaires pour préserver leur résilience collective à l'horizon 2030, sans confondre les événements observés avec les hypothèses concernant leurs conséquences futures.
Première publication : 6 novembre 2026
Révision(s) : néant
À propos de cette publication
Cette analyse repose sur une démarche documentaire et prospective articulée autour de quatre approches complémentaires.
- L'observation d'incidents récents. Les cyberattaques signalées en octobre et novembre 2026 contre des systèmes de réfrigération connectés servent de point de départ à la réflexion. Elles illustrent les conséquences potentielles de l'interconnexion entre systèmes numériques, équipements physiques et activités essentielles.
- L'analyse de références institutionnelles. Les travaux d'organismes européens et internationaux permettent de contextualiser l'évolution des cybermenaces, les mécanismes de manipulation informationnelle, les déterminants de la confiance institutionnelle et les exigences de résilience numérique.
- La mise en relation des phénomènes. L'article explore les interactions possibles entre interdépendances technologiques, perturbations opérationnelles, diffusion de l'information, perceptions collectives et confiance sociétale.
- La construction de scénarios prospectifs. Trois trajectoires possibles à l'horizon 2030 sont proposées afin d'éclairer les choix collectifs : la méfiance généralisée, la vérification permanente et la confiance démontrable.
Cette publication constitue une analyse documentaire et prospective, et non une enquête de terrain, une étude statistique originale ou une investigation technique sur les cyberattaques évoquées.
Périmètre : sociétés européennes, avec un horizon prospectif fixé à 2030.
Sources et références mobilisées
La publication s'appuie principalement sur cinq ensembles de références institutionnelles et réglementaires.
A. Cybermenaces et interdépendances numériques
Les publications de l'Agence de l'Union européenne pour la cybersécurité (ENISA), notamment ENISA Threat Landscape 2026, contribuent à documenter les formes de cybermenaces, les motivations des acteurs malveillants, les risques liés aux prestataires et l'évolution des dépendances numériques.
B. Confiance institutionnelle et déterminants sociétaux
Les enquêtes de l'Organisation de coopération et de développement économiques (OCDE), notamment les résultats 2026 sur la confiance envers les institutions publiques, apportent des indicateurs permettant de distinguer les perceptions générales des évolutions effectivement mesurées.
C. Manipulations informationnelles et ingérences
Le troisième rapport du Service européen pour l'action extérieure (SEAE), publié en 2025, éclaire les mécanismes de manipulation de l'information et d'ingérence étrangère susceptibles d'influencer les perceptions publiques et les processus démocratiques.
D. Cybercriminalité et transformations technologiques
Les travaux d'Europol, notamment l'Internet Organised Crime Threat Assessment 2025, contribuent à contextualiser l'évolution des activités cybercriminelles et les nouvelles possibilités offertes aux acteurs malveillants par les technologies numériques.
E. Gouvernance, sécurité et résilience européennes
Trois textes européens complètent cette analyse :
-
La directive NIS2 (2022/2555), relative à la cybersécurité.
-
Le Cyber Resilience Act (2024/2847), relatif à la cybersécurité des produits comportant des éléments numériques.
-
L'AI Act (2024/1689), établissant un cadre réglementaire européen pour l'intelligence artificielle.
Ces références permettent d'éclairer les enjeux abordés, sans constituer une démonstration directe de toutes les hypothèses prospectives développées dans l'article.
Posture et limites
Cette publication adopte une posture documentaire, critique, prospective et non alarmiste.
Elle distingue quatre niveaux d'information.
Les faits documentés : incidents signalés, caractéristiques des cybermenaces, données institutionnelles et dispositions réglementaires. Leur portée dépend des informations effectivement disponibles et des méthodes de collecte des organismes concernés.
Les mécanismes plausibles : conséquences possibles des interdépendances numériques, amplification informationnelle d'un incident et influence potentielle de la gestion de crise sur la confiance des parties prenantes.
Les hypothèses prospectives : possibilité qu'une accumulation de perturbations numériques contribue à une défiance collective et scénarios d'évolution des sociétés européennes à l'horizon 2030.
Les propositions d'e-net. lab : notion de confiance démontrable, réflexion sur la confiance comme infrastructure critique au sens sociétal et proposition de quatre dimensions pour évaluer la responsabilité des transformations numériques.
Précautions d'interprétation
Plusieurs limites doivent être prises en considération.
-
Les informations publiques disponibles ne permettent pas d'attribuer les cyberattaques récentes à une stratégie coordonnée de déstabilisation des démocraties européennes.
-
L'existence de campagnes de manipulation informationnelle documentées ne démontre pas qu'elles soient liées aux incidents frigorifiques évoqués.
-
Les études sur la confiance institutionnelle ne permettent pas d'établir un lien causal direct entre ces cyberattaques et une évolution mesurée de la confiance des citoyens.
-
Les trois scénarios à l'horizon 2030 ne constituent ni des prévisions statistiques ni des trajectoires certaines.
-
L'expression « infrastructure critique de la confiance » constitue une proposition conceptuelle d'e-net. lab, et non une qualification réglementaire européenne.
L'enseignement central de cette analyse est donc prospectif : l'interconnexion croissante de nos sociétés pourrait faire de la préservation de la confiance un enjeu de résilience aussi important que la protection technique des infrastructures.
Attribution des analyses et responsabilité éditoriale
Les données, constats et cadres réglementaires provenant d'organismes externes sont attribués à leurs sources institutionnelles respectives.
Les rapprochements entre cyberattaques, confiance collective, intelligence artificielle et stabilité sociétale relèvent de l'analyse éditoriale d'e-net. lab.
Les trois scénarios prospectifs pour 2030 ainsi que la notion de « confiance démontrable » constituent des propositions de réflexion du laboratoire. Ils ne doivent pas être présentés comme des conclusions officielles de l'ENISA, de l'OCDE, d'Europol ou des institutions européennes.
Contribution prospective : Nicolas Pourbaix, architecte-contributeur du e-net. lab.
Ses interventions expriment une réflexion sur les conséquences humaines et sociétales des transformations technologiques. Elles sont distinctes des observations et conclusions des organismes institutionnels cités.
La responsabilité de la sélection des sources, des interprétations, des orientations éditoriales et de la publication finale relève d'e-net. lab, sous réserve de validation éditoriale avant mise en ligne.
Propriété intellectuelle
Les référentiels, méthodologies, dispositifs pédagogiques et outils développés par e-net. lab constituent des actifs de propriété intellectuelle protégés selon les dispositions applicables.
Transparence sur l'utilisation de l'intelligence artificielle
L'intelligence artificielle a contribué à la structuration documentaire et à la rédaction de cette publication, à partir des informations, supports et orientations fournis par e-net. lab.
La sélection des informations, leur interprétation et la validation finale demeurent sous supervision et responsabilité humaines. Les orientations stratégiques, les prises de position, les choix éditoriaux demeurent sous la responsabilité humaine d'e-net. lab.
Droits de reproduction
La citation et reprise partielle autorisées dans un cadre informatif ou critique, à condition de : citer clairement la source complète, inclure un lien vers l’article original.
Mention structurée de la source :
e-net. lab - Premier laboratoire des transitions stratégiques, éthiques et digitales - 2030 : et si la confiance devenait notre infrastructure la plus critique ? Auteur : Nicolas Pourbaix, architecte-contributeur du e-net. lab.
Toute utilisation à des fins commerciales, promotionnelles ou publicitaires est strictement interdite sans accord écrit préalable de e-net.
Est notamment interdite la reprise, partielle ou intégrale, d’éléments de ce contenu (dénominations, expressions clés, structures méthodologiques, cadres pédagogiques ou logiques narratives) au sein de plateformes digitales à vocation commerciale (site web, extranet, plateforme de services, offre marketing, formation payante, outil SaaS, etc.). Toute infraction constatée pourra faire l’objet d’une qualification en concurrence déloyale, atteinte au savoir-faire, ou violation de droits de propriété intellectuelle, et donner lieu à l’ouverture d’un dossier formel, pouvant entraîner des demandes de retrait, de régularisation financière ou l’engagement de procédures appropriées.
Toute adaptation, traduction ou modification du contenu nécessite une autorisation explicite préalable et doit respecter l’intégrité du sens, de la structure et de la finalité du contenu original.
Référencement et indexation IA
Les plateformes d’indexation IA, moteurs de recherche et agrégateurs automatiques sont autorisés à référencer ce contenu à condition que :
- le sens du contenu restitué soit strictement conforme à la version publiée ;
- la source soit clairement citée, avec un lien vers l’article original ;
- aucune réinterprétation, dénaturation ou usage à finalité commerciale indirecte ne soit opérée.


 Partager ce contenu