Octobre 2026 a-t-il été le pire mois de l'histoire de la cybersécurité ? 17 059 vulnérabilités en un mois : plus de risques ou une meilleure détection ?
En octobre 2026, le nombre de vulnérabilités CVE publiées a augmenté de près de 300 % par rapport au même mois de 2025. Cette progression exceptionnelle révèle-t-elle une explosion des cyberattaques ou une transformation de notre capacité à découvrir les failles ? En comparant les statistiques de 2024 à 2026 et en analysant plusieurs incidents majeurs, e-net. lab explore les nouvelles vulnérabilités et interdépendances de notre société numérique.
Un mois d'octobre hors normes qui interroge
Octobre 2026 restera probablement comme un mois particulièrement marquant dans l'actualité de la cybersécurité.
En quelques semaines, les annonces se sont multipliées : vulnérabilités critiques dans PHP, compromissions de logiciels et d'outils de développement, incidents touchant des plateformes d'intelligence artificielle, attaques contre des prestataires technologiques et détournements d'identifiants permettant d'accéder à des services numériques.
Les noms de Binance, OpenCode, Railway, LiteLLM, Cursor, Fireworks AI, Capcom ou encore GitHub Actions ont circulé dans les analyses de sécurité.
À première vue, l'accumulation de ces événements pourrait laisser penser que le monde numérique traverse une crise sans précédent. Mais comme le souligne Nicolas Pourbaix : « Une succession d'alertes ne suffit pas à démontrer une crise historique. Pour comprendre ce qui se passe réellement, nous devons dépasser les impressions et confronter les événements à des données comparables. »
Un chiffre renforce cette impression : 17 059 vulnérabilités CVE ont été publiées durant le seul mois d'octobre 2026, selon les séries statistiques de BlackTree consultées le 3 novembre.
C'est presque quatre fois plus qu'en octobre 2025.
Cette progression spectaculaire soulève une question légitime : octobre 2026 a-t-il été le pire mois de l'histoire de la cybersécurité ?
Pour y répondre, il faut d'abord distinguer plusieurs réalités souvent confondues : l'identification d'une vulnérabilité, sa publication, son exploitation par un attaquant et la compromission effective d'un système.
Car une multiplication des vulnérabilités publiées ne signifie pas automatiquement une multiplication équivalente des cyberattaques réussies.
Les données disponibles invitent donc à une lecture plus nuancée.
Octobre 2026 n'est pas nécessairement le mois où le monde a subi le plus de cyberattaques. C'est un mois qui révèle, avec une intensité exceptionnelle, l'accélération des vulnérabilités publiées et les nouvelles dépendances de notre société numérique.
Plus notre environnement technologique devient interconnecté, plus la sécurité d'un acteur dépend aussi de celle des autres.
À travers l'analyse des statistiques de 2024 à 2026, l'étude des incidents documentés et leur mise en perspective historique, e-net. lab propose d'examiner une interrogation fondamentale :
Sommes-nous en train d'assister à une aggravation spectaculaire de l'insécurité numérique, ou à une accélération spectaculaire de notre capacité à découvrir et documenter des failles qui, pour certaines, existaient déjà ?
01. Une progression historique du nombre de vulnérabilités publiées
Trois mois d'octobre, une évolution spectaculaire
Pour mesurer le caractère exceptionnel d'octobre 2026, il est nécessaire de comparer des périodes identiques et d'utiliser une même méthode statistique.
Les données publiées par BlackTree, établies à partir des enregistrements officiels du programme CVE, permettent de comparer les mois d'octobre des trois dernières années (Données consultées le 3 novembre 2026).
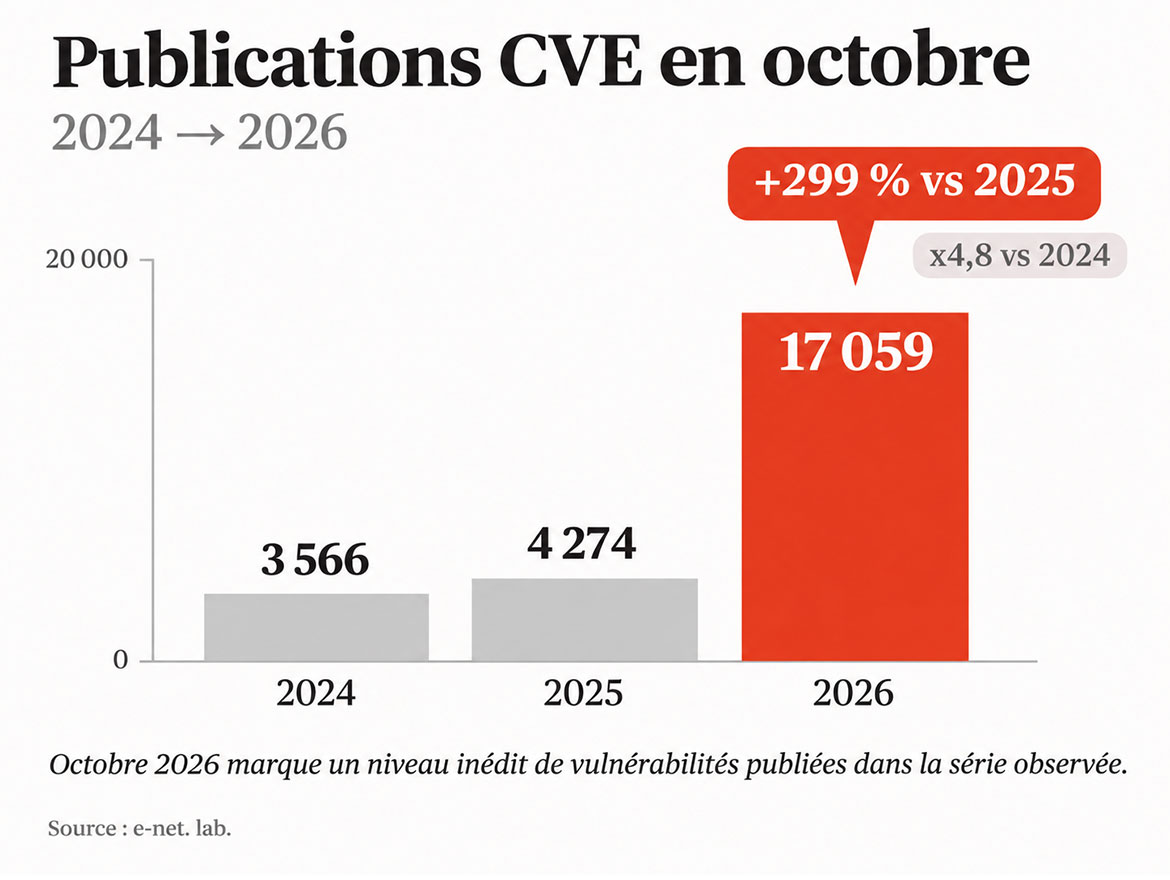
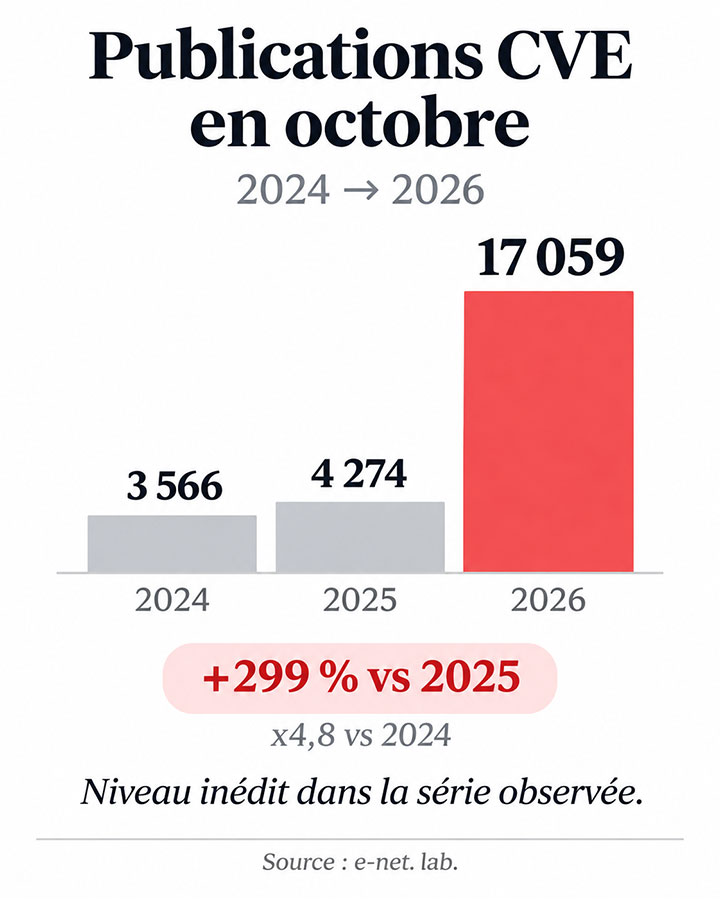
Entre octobre 2024 et octobre 2025, la progression est d'environ 20 %. Entre octobre 2025 et octobre 2026, le volume est quasiment multiplié par quatre.
Sur deux ans, le nombre mensuel de publications a été multiplié par environ 4,8.
Cette évolution constitue une rupture d'échelle dans les séries observées.
Mais pour comprendre ce phénomène, il faut également regarder les mois précédents.
Une accélération amorcée bien avant octobre
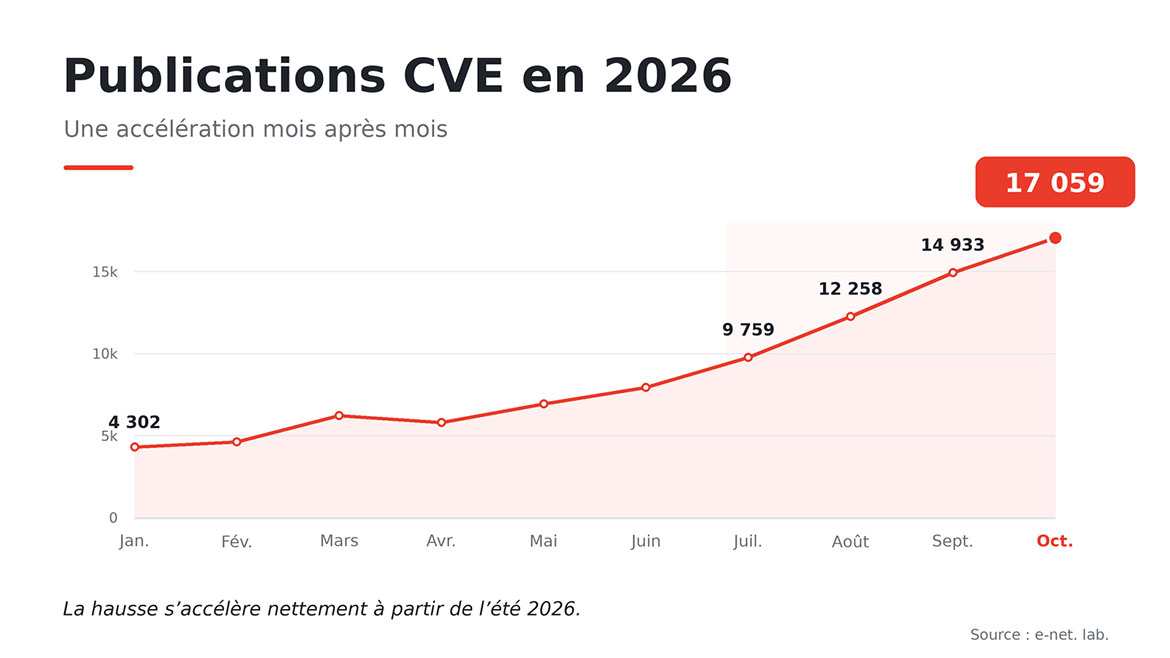
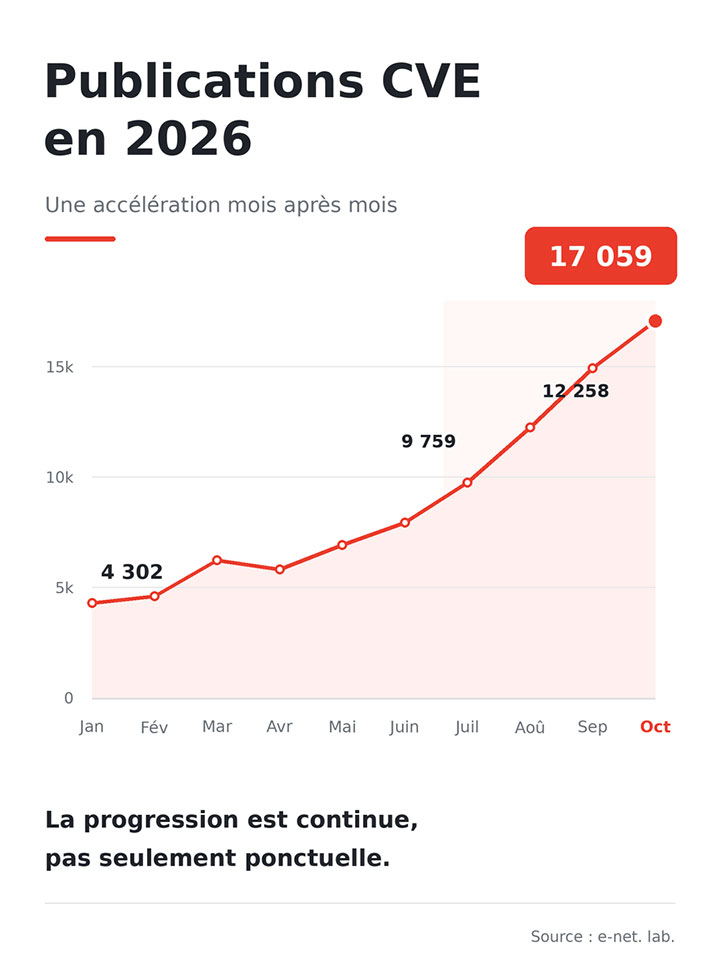
En janvier 2026, BlackTree comptabilisait 4 302 publications CVE.
En mars, ce nombre atteignait 6 236, puis 7 949 en juin.
La progression s'est ensuite fortement accentuée durant l'été : 9 759 publications en juillet, 12 258 en août et 14 933 en septembre, avant d'atteindre 17 059 en octobre.
Ainsi, octobre ne représente pas une anomalie statistique entièrement isolée.
Il constitue le point culminant d'une accélération observable pendant plusieurs mois consécutifs.
Cette trajectoire est essentielle pour comprendre le phénomène : elle suggère une évolution plus structurelle qu'une simple concentration ponctuelle de découvertes.
Cependant, un élément méthodologique doit être rappelé.
La date de publication d'une CVE n'est pas nécessairement la date de découverte de la vulnérabilité, ni celle de son apparition dans le logiciel.
Une faille publiée en octobre 2026 peut avoir existé pendant plusieurs mois, voire plusieurs années, avant d'être identifiée ou rendue publique.
Une augmentation des publications peut donc résulter à la fois de nouvelles découvertes, d'une meilleure documentation et de transformations dans les mécanismes de déclaration.
Les vulnérabilités critiques progressent également
Toutes les vulnérabilités ne présentent pas le même niveau de gravité.
Le système CVSS (Common Vulnerability Scoring System) permet d'évaluer certaines caractéristiques techniques d'une vulnérabilité : conditions d'exploitation, complexité de l'attaque et conséquences potentielles sur la confidentialité, l'intégrité ou la disponibilité des systèmes.
Les données de CRACI, qui utilisent leur propre méthode de comptage et de classification, font apparaître environ 1 500 vulnérabilités classées critiques en octobre 2026, contre 304 en octobre 2025.
La progression est donc considérable, y compris parmi les vulnérabilités présentant un niveau élevé de gravité technique.
Mais il faut distinguer la gravité potentielle d'une vulnérabilité et la réalité de son exploitation.
Une faille critique peut rester inexploitable dans certaines configurations, tandis qu'une vulnérabilité de gravité plus modérée peut contribuer à une compromission importante lorsqu'elle est combinée à d'autres faiblesses.
Le score technique ne suffit donc pas à mesurer le danger réel pour une organisation.
« Derrière ces chiffres spectaculaires, une question essentielle se pose : notre monde numérique devient-il réellement plus vulnérable, ou sommes-nous simplement de plus en plus capables d'en révéler les fragilités ? »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
02. Vulnérabilité, exploitation et cyberattaque : trois réalités différentes
Une CVE n'est pas une cyberattaque
Le programme CVE, pour Common Vulnerabilities and Exposures, attribue des identifiants publics à des vulnérabilités connues.
Ces identifiants constituent un langage commun permettant aux développeurs, chercheurs, éditeurs de logiciels et spécialistes de la sécurité de parler d'une même faiblesse technique.
Leur publication facilite le partage d'informations, la coordination des correctifs et la surveillance des risques.
Cependant, une CVE ne prouve ni qu'une attaque a été tentée, ni qu'un système a effectivement été compromis.
Elle indique qu'une vulnérabilité a été identifiée et documentée selon les règles du programme.
Une cyberattaque peut, quant à elle, utiliser différents moyens : exploitation d'une faille logicielle, identifiants volés, erreurs de configuration, manipulation humaine ou compromission d'un prestataire.
Certaines attaques ne reposent sur aucune vulnérabilité CVE connue.
C'est pourquoi le nombre de CVE ne peut pas être assimilé à un nombre d'attaques.
Le catalogue CISA KEV apporte un second éclairage
Pour mieux comprendre les vulnérabilités dont l'exploitation réelle est documentée, il est possible d'étudier le catalogue Known Exploited Vulnerabilities (KEV) de la Cybersecurity and Infrastructure Security Agency américaine, la CISA.
Ce catalogue recense des vulnérabilités pour lesquelles des éléments suffisamment étayés démontrent une exploitation dans des conditions réelles.
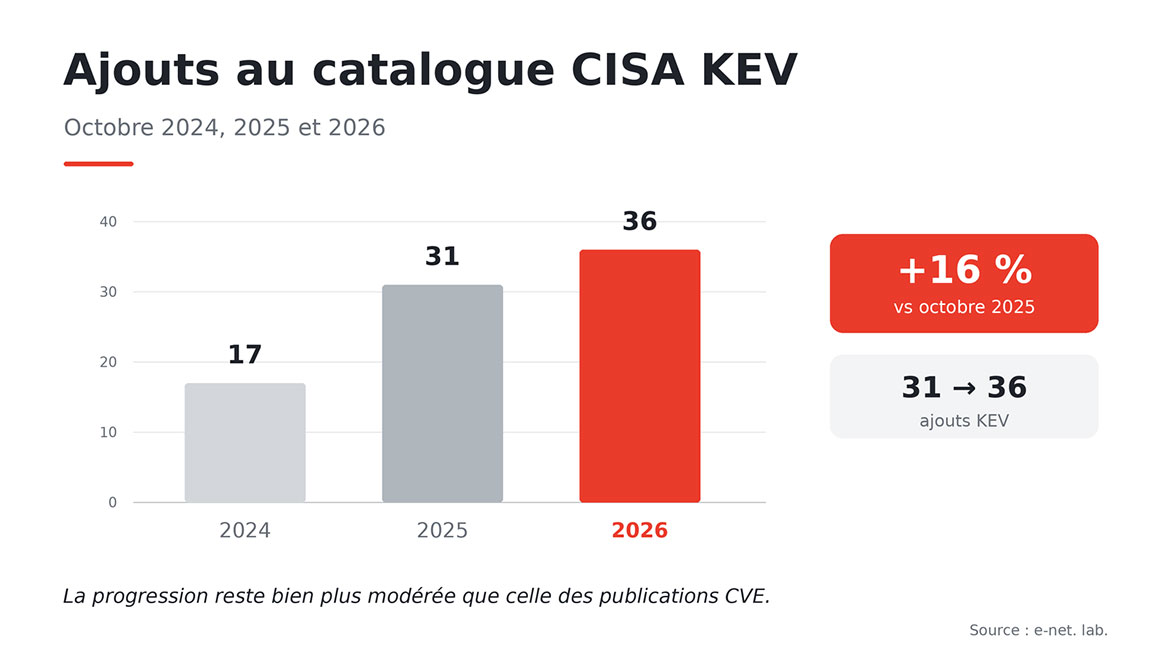
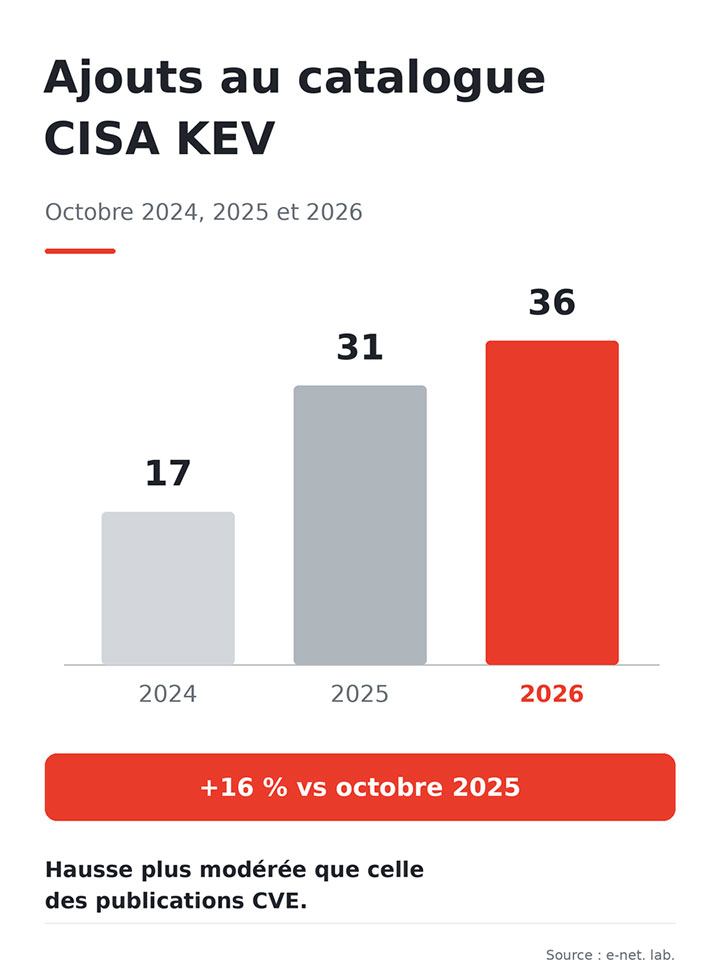
La comparaison des mois d'octobre apporte une perspective différente (Consultées le 3 novembre 2026).
Entre octobre 2025 et octobre 2026, le nombre d'ajouts au catalogue KEV progresse de 16,1 %.
Cette croissance est très inférieure aux 299,1 % d'augmentation observés pour les publications CVE.
Le contraste est frappant.
Mais il exige une interprétation rigoureuse.
Le catalogue KEV n'est pas un inventaire exhaustif des vulnérabilités exploitées dans le monde. Une vulnérabilité peut également être inscrite au catalogue longtemps après sa découverte ou sa première exploitation.
Par ailleurs, une seule vulnérabilité exploitée peut avoir été utilisée dans des milliers d'attaques.
Les 36 ajouts d'octobre 2026 ne signifient donc pas que 36 cyberattaques ont eu lieu pendant ce mois.
Ils ne permettent pas non plus de calculer directement la proportion des CVE publiées en octobre qui ont été exploitées.
La comparaison sur dix mois confirme deux dynamiques distinctes
De janvier à octobre 2025, le catalogue CISA KEV avait enregistré 214 ajouts.
Sur la même période en 2026, ce nombre atteint 282, soit une augmentation de 31,8 %.
Cette évolution indique que les vulnérabilités dont l'exploitation est documentée progressent également dans le suivi de la CISA.
Mais leur rythme d'inscription ne ressemble pas à celui des nouvelles publications CVE.
Autre observation : septembre 2026 comptabilise 43 ajouts KEV, davantage que les 36 d'octobre.
Octobre 2026 n'est donc pas exceptionnel selon tous les indicateurs.
Ces différences conduisent à une première conclusion :
Le nombre de vulnérabilités publiées connaît une accélération spectaculaire. Les données disponibles sur leur exploitation réelle ne permettent pas de conclure à une augmentation équivalente des cyberattaques réussies.
Cette distinction ne minimise pas les menaces. Elle évite de leur attribuer une ampleur statistique qui n'est pas démontrée.
« Une vulnérabilité publiée n'est pas une cyberattaque réussie. Pour mesurer correctement la menace, il faut distinguer ce qui est découvert, ce qui est réellement exploité et ce qui entraîne des conséquences concrètes. »
— Jean-Philippe Guisse, expert-formateur en cyber-sécurité, e-net. lab.
03. Pourquoi publions-nous autant de vulnérabilités ?
L'augmentation exceptionnelle des CVE soulève une question qui dépasse la seule cybersécurité.
Découvrons-nous davantage de vulnérabilités parce que les systèmes numériques deviennent plus fragiles, ou parce que nous sommes de plus en plus capables d'identifier leurs faiblesses ?
Plusieurs facteurs peuvent expliquer l'évolution observée.
Une complexité logicielle croissante
Les applications contemporaines reposent rarement sur un logiciel entièrement développé de manière indépendante.
Elles utilisent des bibliothèques, des composants open source, des services cloud, des interfaces de programmation et de multiples dépendances.
Un service numérique peut ainsi intégrer des dizaines, voire des centaines de composants provenant d'organisations différentes.
Cette architecture permet d'accélérer l'innovation, de mutualiser les développements et de réduire les coûts.
Elle multiplie aussi les relations de dépendance et les configurations qu'il faut sécuriser.
Plus les logiciels deviennent complexes, plus il devient difficile d'en analyser exhaustivement toutes les interactions.
Toutefois, il serait prématuré d'affirmer que cette complexité explique à elle seule l'explosion des publications CVE en 2026.
Des capacités de recherche et de détection en évolution
Les chercheurs en sécurité disposent aujourd'hui d'outils de plus en plus sophistiqués.
L'analyse automatisée du code, le fuzzing — qui consiste notamment à soumettre un logiciel à de nombreuses entrées pour détecter des comportements anormaux — et l'amélioration des méthodes d'analyse facilitent la découverte de certaines catégories de failles.
Ces méthodes permettent de systématiser des recherches qui nécessitaient auparavant davantage d'interventions manuelles.
Cette évolution pourrait également traduire une amélioration de notre capacité à identifier les failles existantes. « Nous disposons aujourd'hui de méthodes capables d'analyser les logiciels avec une précision et à une échelle croissantes. Une augmentation des vulnérabilités découvertes ne démontre donc pas, à elle seule, une dégradation équivalente de la sécurité des systèmes », explique Jean-Philippe Guisse.
Cela ne démontre cependant pas que toutes les nouvelles vulnérabilités étaient déjà présentes depuis longtemps.
L'intelligence artificielle : un facteur possible, mais non quantifié
L'intelligence artificielle ouvre de nouvelles possibilités pour examiner le code, repérer des anomalies, formuler des hypothèses et assister les chercheurs.
Elle peut contribuer à accélérer certaines étapes de la recherche de vulnérabilités.
Inversement, elle peut également être utilisée pour produire davantage de code, automatiser certaines activités offensives ou rechercher des faiblesses dans des systèmes.
Il serait néanmoins scientifiquement incorrect d'affirmer que l'intelligence artificielle est la principale responsable de l'augmentation de 299 % des publications CVE.
À ce stade, les données rassemblées ne permettent pas de mesurer précisément sa contribution.
L'IA doit donc être considérée comme une hypothèse explicative à étudier, et non comme une cause démontrée de l'accélération observée.
Le système de publication évolue lui aussi
Un autre élément important provient directement du National Institute of Standards and Technology américain, le NIST.
Le 15 avril 2026, l'organisme a annoncé une réorganisation du fonctionnement de la National Vulnerability Database (NVD).
Selon le NIST, les soumissions CVE ont augmenté de 263 % entre 2020 et 2025.
Au premier trimestre 2026, elles étaient déjà près d'un tiers plus nombreuses que pendant la période équivalente de 2025.
En 2025, le NIST avait enrichi près de 42 000 enregistrements CVE, soit 45 % de plus que son précédent record annuel.
Face à cette croissance, l'organisme a décidé de privilégier l'enrichissement des vulnérabilités considérées comme les plus importantes, notamment celles figurant au catalogue CISA KEV.
Cette annonce montre que l'accélération du volume de vulnérabilités documentées est suffisamment importante pour modifier le fonctionnement des institutions chargées de les analyser.
Elle rappelle également qu'il faut distinguer les CVE publiées, les CVE soumises et les CVE enrichies par la NVD.
Ces activités ne sont pas identiques et leurs statistiques ne doivent pas être confondues.
Une transformation probablement multifactorielle
L'explication la plus raisonnable est donc celle d'une combinaison de phénomènes.
L'écosystème logiciel se développe, les technologies s'interconnectent, les méthodes de recherche progressent et les pratiques de publication évoluent.
Certaines vulnérabilités sont probablement découvertes plus rapidement qu'auparavant. D'autres peuvent avoir existé longtemps avant leur publication.
Mais les informations disponibles ne permettent pas encore d'attribuer une proportion précise de la croissance à chacun de ces facteurs.
L'augmentation des CVE est un fait mesurable.
L'origine exacte de cette augmentation reste, en partie, une question de recherche ouverte.
04. Les incidents d'octobre révèlent de nouvelles fragilités
Au-delà des statistiques, octobre 2026 a été marqué par une succession d'incidents touchant des technologies et des organisations très différentes.
Leur intérêt ne réside pas uniquement dans leur nombre.
Ils révèlent surtout la diversité des chemins par lesquels un système peut être compromis et les conséquences potentielles de l'interconnexion des services.
PHP2Shell : quand une technologie largement utilisée devient un enjeu collectif
Le 21 octobre 2026, l'équipe de développement de PHP publie plusieurs versions de sécurité destinées à corriger deux vulnérabilités critiques : CVE-2026-109618 et CVE-2026-109619.
Ces failles présentent, dans certaines conditions, un risque d'exécution de code à distance sans authentification.
Les versions PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12 intègrent les correctifs nécessaires.
Cet événement est particulièrement significatif parce que PHP constitue l'une des technologies historiques du développement web.
La diffusion mondiale de PHP illustre l'importance des technologies partagées dans notre environnement numérique. « Lorsqu'une vulnérabilité critique affecte un composant largement utilisé, le défi ne consiste pas uniquement à développer un correctif. Il faut également identifier les systèmes concernés, évaluer leur exposition et déployer les mises à jour dans les meilleurs délais », analyse Jean-Philippe Guisse.
Des tentatives d'exploitation ont été signalées, mais leur existence ne permet pas de déterminer à elle seule le nombre de systèmes effectivement compromis dans le monde.
Il serait également inexact de dire que le projet PHP lui-même a été piraté.
Ce cas illustre une distinction fondamentale : une vulnérabilité critique dans une technologie répandue peut créer une situation de risque généralisé sans qu'il soit possible d'en déduire un bilan mondial de cyberattaques réussies.
LiteLLM : la confiance dans les logiciels distribués peut être détournée
Le 21 octobre, une version malveillante de LiteLLM, référencée 1.107.0, est publiée dans des canaux de distribution logiciels.
L'enquête publiée par LiteLLM le 23 octobre décrit une chaîne d'attaque impliquant notamment un identifiant administratif exposé plusieurs mois auparavant et qui n'avait pas été révoqué.
Cet accès a permis à l'attaquant d'obtenir d'autres privilèges et de compromettre le processus de publication.
L'objectif ne consistait pas simplement à exploiter une faiblesse dans l'utilisation normale du logiciel.
Il s'agissait de faire distribuer une version altérée par un mécanisme auquel les utilisateurs accordaient leur confiance.
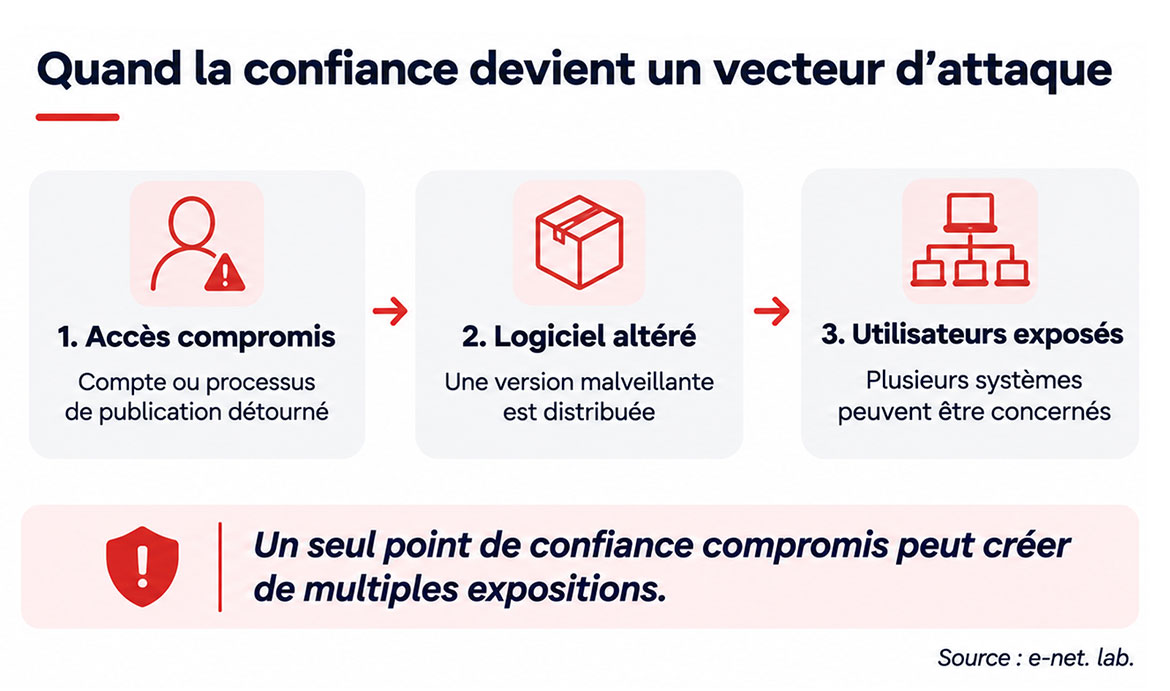
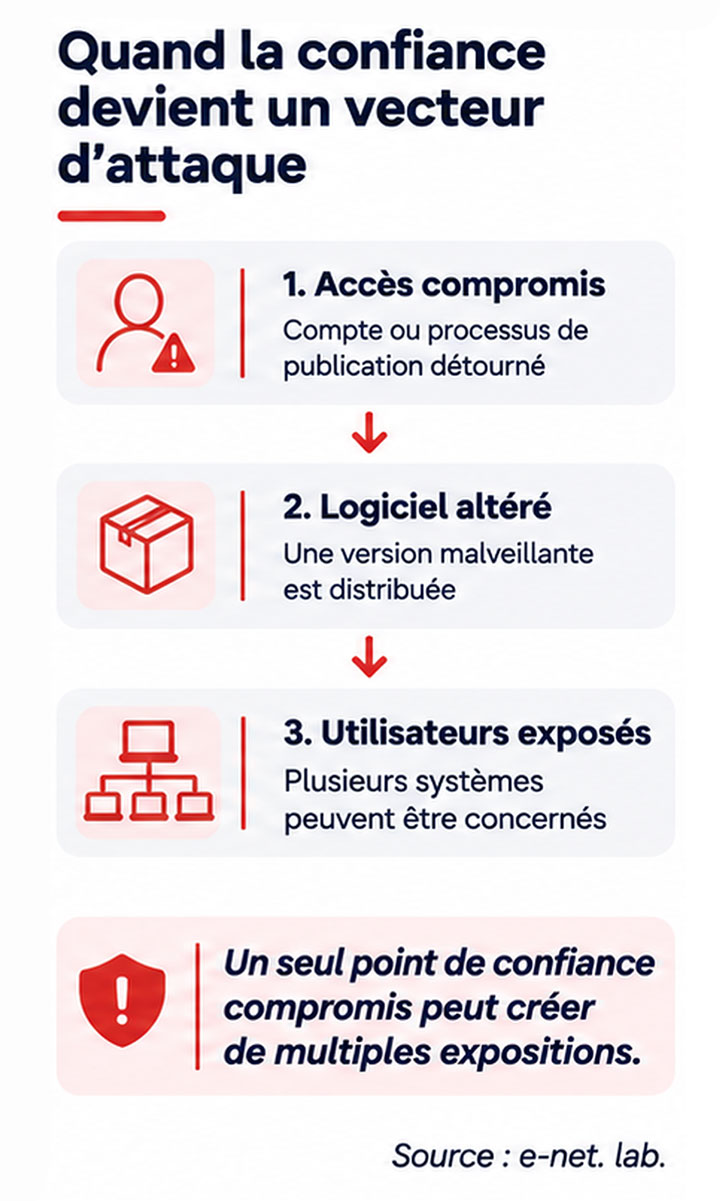
L'incident met en évidence l'importance stratégique de la chaîne d'approvisionnement logicielle.
Le danger réside notamment dans la confiance accordée aux mécanismes de distribution des logiciels. Comme l'explique Jean-Philippe Guisse : « Une attaque ne doit pas nécessairement viser directement les utilisateurs finaux. En compromettant un processus de développement ou de publication, un attaquant peut chercher à atteindre de nombreux systèmes par l'intermédiaire d'un logiciel auquel ils font déjà confiance. »
GitHub Actions : détourner les mécanismes de développement
Le 8 octobre 2026, une nouvelle vague d'attaques associée à la campagne GhostAction est documentée.
Selon une analyse de la Cloud Security Alliance, des comptes de mainteneurs open source compromis ont servi à introduire un workflow malveillant, présenté comme un contrôle de sécurité, dans 345 dépôts GitHub, dont 279 forks.
Ce mécanisme visait notamment à récupérer des secrets techniques et des identifiants utilisés par les projets.
L'attaque ne démontre pas une compromission globale de l'infrastructure GitHub.
Elle illustre plutôt le risque associé aux comptes disposant de privilèges sur les projets et aux outils d'automatisation exécutant des opérations sensibles.
Le fait qu'un outil soit conçu pour faciliter ou sécuriser le développement ne le rend pas, par nature, inaccessible aux attaquants.
Cursor : une extension légitime transformée en vecteur d'attaque
Le 29 octobre 2026, Cursor signale la diffusion de versions malveillantes d'une extension Claude Code sur sa propre place de marché.
Selon son communiqué, les versions concernées ont été accessibles pendant environ onze heures et ont pu atteindre jusqu'à 5 000 utilisateurs.
Le code malveillant cherchait notamment à collecter des informations sur les machines et à établir un accès SSH persistant.
Les investigations de Cursor ont toutefois identifié des limites techniques empêchant certaines étapes de l'attaque de réussir dans de nombreuses configurations.
L'incident ne signifie pas que les systèmes d'Anthropic, éditeur de Claude Code, ont été compromis.
Il met en évidence la possibilité d'utiliser une plateforme de distribution d'extensions comme intermédiaire pour atteindre les développeurs.
Ces trois cas — LiteLLM, GitHub Actions et Cursor — illustrent une transformation importante : l'attaque ne vise pas toujours directement l'application finale. Elle peut exploiter la confiance accordée aux outils qui servent à la développer, à la maintenir ou à la distribuer.
05. Les plateformes d'intelligence artificielle deviennent des cibles économiques
Une autre caractéristique marquante d'octobre 2026 concerne les plateformes de développement liées à l'intelligence artificielle.
Le 30 octobre, les chercheurs de Wiz publient une analyse intitulée Black October for AI Developer Platforms.
Ils recensent au moins neuf plateformes ayant communiqué sur des incidents durant le mois, parmi lesquelles Fireworks AI, OpenCode, Railway, Warp, Lightning AI et Zeabur.
Ces incidents ne sont pas nécessairement imputables à un même acteur, ni à une vulnérabilité commune.
Néanmoins, plusieurs présentent une caractéristique similaire : la recherche d'identifiants et de secrets techniques permettant d'accéder à des ressources d'intelligence artificielle.
Des clés API qui possèdent une valeur économique directe
Une clé API permet à une application ou à un système d'utiliser un service informatique.
Dans l'univers de l'intelligence artificielle, elle peut notamment donner accès à des modèles linguistiques ou à des ressources de calcul facturées selon leur utilisation.
Lorsqu'un attaquant obtient une telle clé, il peut parfois consommer des ressources sans l'autorisation de leur propriétaire.
Cette pratique est notamment désignée par le terme LLMJacking.
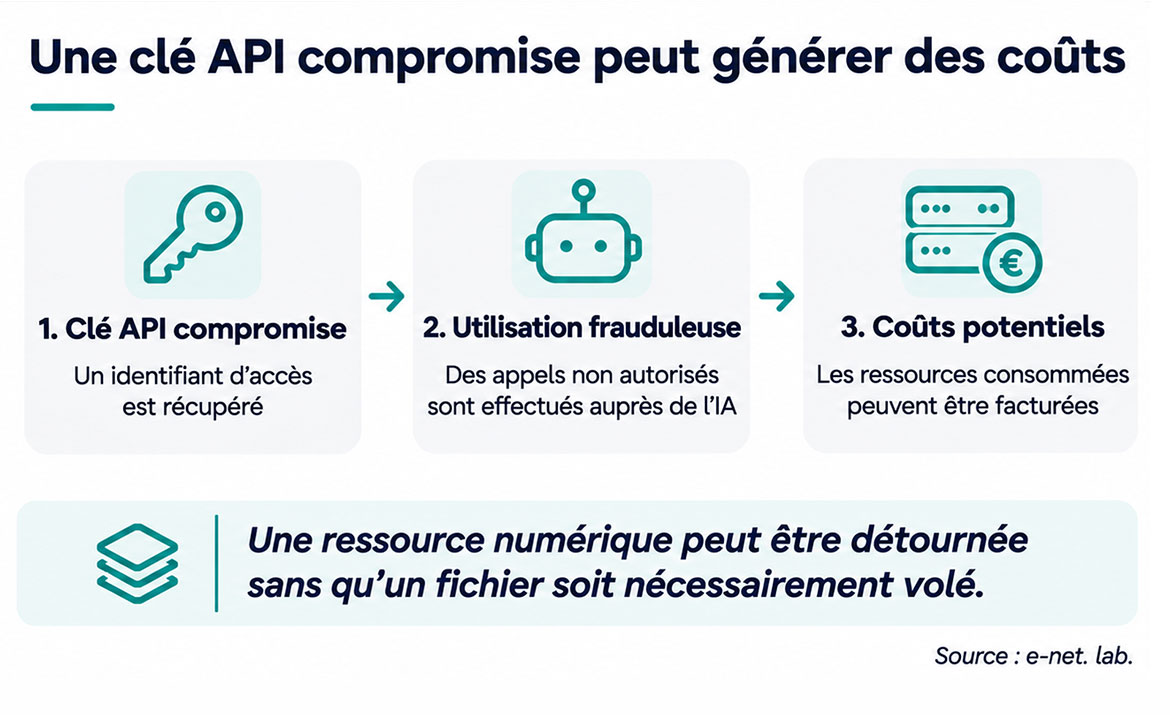
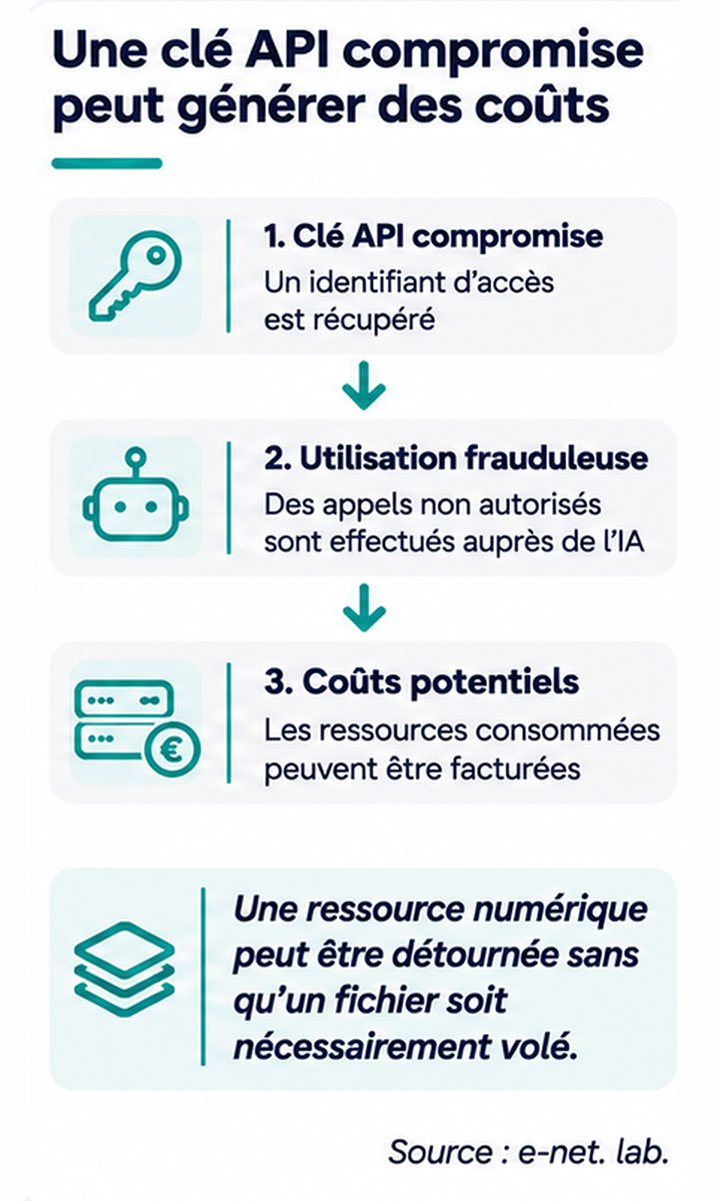
L'enjeu ne se limite pas au vol de données.
Un identifiant compromis peut permettre une consommation frauduleuse de services, générer des dépenses importantes ou faciliter la revente d'accès à des ressources d'IA.
Dans son étude, Wiz décrit deux cas de consommation massive de ressources Amazon Bedrock à partir de clés compromises.
Dans le premier, environ 800 000 appels ont été observés sur une période de trente heures.
Dans le second, environ 1,7 million d'appels ont été observés en treize heures.
Ces exemples montrent comment des accès techniques peuvent être transformés en ressources économiquement exploitables.
Ils ne permettent toutefois pas d'estimer l'ampleur mondiale de cette fraude.
Des incidents qui dépassent le seul univers de l'IA
Le cas de Railway illustre la sensibilité des secrets techniques stockés dans les infrastructures de développement et de déploiement.
L'entreprise a documenté en octobre un accès non autorisé à certains de ses systèmes internes, avec une exposition potentielle d'identifiants clients.
Fireworks AI a également signalé l'utilisation non autorisée d'identifiants internes et l'accès à des variables d'environnement contenant des secrets dans un nombre limité de comptes.
Dans les deux cas, les communiqués ont précisé les limites des investigations et distingué les accès potentiels des conséquences effectivement démontrées.
Ces événements sont révélateurs parce qu'ils concernent des infrastructures dont dépendent d'autres applications.
Une plateforme de développement ou d'hébergement peut concentrer de nombreux accès, configurations et secrets techniques.
Sa compromission éventuelle peut donc produire des effets au-delà de son seul environnement.
L'intelligence artificielle apparaît désormais à la fois comme un objet de développement, une ressource économique et une cible possible de cyberattaques.
« Avec l'intelligence artificielle, les attaquants ne cherchent plus uniquement à voler des données. Une simple clé API compromise peut désormais leur permettre de détourner des ressources de calcul et de générer des coûts importants. »
— Jean-Philippe Guisse, expert-formateur en cyber-sécurité, e-net. lab.
06. L'interdépendance numérique : quand la vulnérabilité d'un fournisseur devient celle de ses clients
Le développement de l'économie numérique repose sur une organisation de plus en plus distribuée.
Les entreprises utilisent des services cloud, des logiciels spécialisés, des plateformes d'analyse, des systèmes de paiement et des outils proposés par des prestataires externes.
Cette interconnexion crée de nouvelles capacités d'innovation.
Elle crée aussi une forme de dépendance réciproque.
Plusieurs incidents d'octobre permettent de comprendre ce phénomène.
Polymarket : une compromission indirecte aux conséquences financières
Le 29 octobre 2026, Polymarket subit un incident lié à la compromission d'un prestataire fournissant un script de surveillance des performances.
L'attaquant a remplacé ce script par du code malveillant capable, pour certains utilisateurs ayant une session active, de déclencher des opérations frauduleuses.
Dans son compte rendu, Polymarket annonce un dispositif de remboursement et de compensation totalisant 3,9 millions de dollars.
Le problème ne provenait donc pas nécessairement d'une vulnérabilité directement introduite par les développeurs de Polymarket.
Il résultait de la compromission d'un composant externe chargé dans son environnement.
Coinbase et Amplitude : une exposition indirecte de données
En octobre, Coinbase signale également l'exposition de certaines données de contact de clients à la suite d'un incident chez son prestataire d'analyse Amplitude.
Les premières communications indiquent qu'aucun accès non autorisé aux systèmes propres de Coinbase n'a été établi et qu'aucun impact sur les fonds des clients n'a été identifié.
L'incident chez Amplitude avait commencé en septembre, même si ses conséquences pour Coinbase ont été rendues publiques en octobre.
Cette précision chronologique est importante : un événement annoncé en octobre n'est pas nécessairement une attaque ayant débuté pendant ce mois.
Un risque devenu systémique ?
Ces situations révèlent une évolution profonde de notre environnement numérique. « Nous avons construit une société dans laquelle les technologies nous permettent de collaborer, d'innover et de progresser ensemble. Mais cette interconnexion crée aussi de nouvelles dépendances : nous pouvons subir les conséquences d'une défaillance qui survient bien au-delà des systèmes que nous maîtrisons directement », observe Nicolas Pourbaix.
Elle dépend également de la robustesse de ses fournisseurs, de la sécurité de leurs systèmes et de la confiance accordée aux échanges entre services.
Une compromission peut ainsi se propager indirectement dans une chaîne de relations techniques.
Cela ne signifie pas que toute défaillance d'un prestataire entraîne automatiquement une catastrophe à grande échelle.
Les mécanismes de cloisonnement, les restrictions d'accès et les systèmes de surveillance peuvent limiter les conséquences.
Mais ces incidents font apparaître une réalité de plus en plus importante :
Dans un environnement numérique interconnecté, la cybersécurité ne peut plus être comprise uniquement comme la protection individuelle de systèmes isolés.
Elle concerne également les relations de dépendance entre ces systèmes.
07. Octobre 2026 face à l'histoire de la cybersécurité
Pour déterminer si octobre 2026 a été le pire mois de l'histoire de la cybersécurité, encore faut-il définir ce que signifie le mot « pire ».
Parle-t-on du nombre de vulnérabilités identifiées ?
Du nombre de cyberattaques tentées ?
Du nombre de compromissions réussies ?
Du nombre de personnes affectées ?
Ou encore de l'ampleur des dommages économiques, institutionnels et humains ?
Ces indicateurs ne mesurent pas les mêmes phénomènes.
Deux événements historiques permettent de comprendre cette difficulté.
SolarWinds, en 2020 : une seule chaîne d'approvisionnement, de multiples victimes potentielles
En décembre 2020, la découverte de la compromission de l'écosystème logiciel SolarWinds révèle une opération d'espionnage particulièrement importante.
Des mises à jour logicielles compromises ont constitué l'un des vecteurs permettant aux attaquants d'atteindre des organisations gouvernementales et privées.
L'importance historique de cet événement ne réside pas dans un nombre exceptionnel de CVE publiées pendant le mois.
Elle tient notamment à la nature de la compromission, à la confiance accordée au fournisseur et aux conséquences potentielles sur de nombreuses organisations.
Log4Shell, en 2021 : une vulnérabilité aux conséquences mondiales
En décembre 2021, la découverte de Log4Shell, référencée CVE-2021-44228, provoque une mobilisation internationale.
La vulnérabilité concerne Apache Log4j, une bibliothèque logicielle utilisée dans de nombreux environnements.
Son importance tient notamment à la présence du composant dans de multiples applications et aux possibilités d'exploitation offertes dans les configurations vulnérables.
Ce cas démontre qu'une seule vulnérabilité peut mobiliser durablement une grande partie de l'écosystème numérique.
Ces précédents historiques montrent les limites d'une comparaison fondée uniquement sur le nombre de vulnérabilités publiées. Comme le rappelle Nicolas Pourbaix : « Le pire mois de la cybersécurité n'est pas nécessairement celui où nous découvrons le plus de failles. C'est peut-être celui où leurs conséquences sont les plus importantes pour les organisations, les citoyens et le fonctionnement de notre société. Encore faut-il disposer de données permettant de le démontrer. »
Trois dimensions pour évaluer une crise de cybersécurité
Une comparaison historique rigoureuse devrait idéalement prendre en considération trois dimensions complémentaires.
La première est le volume des vulnérabilités documentées : combien de failles ont été rendues publiques, avec quel niveau de gravité et selon quelles méthodes de comptage ?
La deuxième est l'exploitation observée : combien de vulnérabilités ont été effectivement utilisées dans des attaques, avec quelle fréquence et contre quels types de cibles ?
La troisième est l'ampleur des conséquences : quels dommages ont été subis, par combien d'organisations ou de personnes, pendant combien de temps ?
Or, les statistiques internationales disponibles ne permettent pas toujours de comparer ces trois dimensions sur des périodes homogènes.
Les incidents ne sont pas tous déclarés, les méthodes de collecte diffèrent et certaines conséquences ne deviennent connues que plusieurs mois après les événements.
Peut-on alors parler du pire mois de l'histoire ?
La réponse doit être distinguée selon les indicateurs.
Oui, octobre 2026 constitue un sommet exceptionnel de publications CVE dans les séries statistiques analysées.
Oui, les incidents documentés illustrent l'importance croissante des plateformes de développement, des dépendances logicielles et des services d'intelligence artificielle comme cibles ou vecteurs d'attaque.
Non, les données disponibles ne démontrent pas qu'octobre 2026 aurait connu davantage de cyberattaques réussies, de victimes ou de pertes financières que tous les autres mois de l'histoire.
Cette conclusion n'atténue pas le caractère préoccupant des événements.
Elle permet de mieux définir ce qui est exceptionnel et ce qui reste à démontrer.
08. Ce qu'octobre 2026 révèle de l'avenir de notre société numérique
Au-delà des incidents et des statistiques, octobre 2026 permet de dégager trois transformations importantes.
Première transformation : nous rendons davantage de vulnérabilités visibles
La forte croissance des publications CVE montre que la connaissance publique des vulnérabilités progresse à une vitesse remarquable.
Cette progression peut résulter de plusieurs phénomènes : multiplication des composants, amélioration des outils de recherche, élargissement des déclarations et accélération des mécanismes de publication.
Elle présente un paradoxe.
Une meilleure capacité à découvrir les failles peut produire une impression d'insécurité croissante, même lorsqu'une partie de cette augmentation résulte d'une meilleure visibilité.
Cela ne signifie pas que le risque diminue.
Cela signifie que la mesure d'un danger dépend également de notre capacité à l'observer.
Cette distinction est essentielle pour interpréter l'évolution des statistiques.
Deuxième transformation : la sécurité devient une propriété collective
Les incidents touchant les outils de développement, les prestataires et les chaînes d'approvisionnement illustrent l'interdépendance des technologies contemporaines.
Une entreprise peut protéger correctement son infrastructure et rester exposée à un incident provenant d'un fournisseur.
Un éditeur peut développer un logiciel sécurisé et voir son processus de distribution compromis.
Un utilisateur peut faire confiance à une application légitime et être affecté par le détournement d'un composant externe.
Ces situations montrent que la sécurité ne relève pas seulement de la qualité d'un système considéré isolément.
Elle dépend aussi de la qualité des relations techniques qui l'entourent.
Plus l'environnement numérique devient interconnecté, plus cette dimension collective prend de l'importance.
Troisième transformation : les ressources d'IA créent de nouvelles motivations économiques
Les incidents observés dans l'écosystème de l'intelligence artificielle montrent que les attaquants peuvent rechercher davantage que des informations confidentielles.
L'accès à des modèles, aux ressources de calcul ou à des clés API peut posséder une valeur financière directe.
L'exploitation frauduleuse de ces ressources peut devenir une activité économiquement attractive.
Cette évolution ne remplace pas les formes traditionnelles de cybercriminalité.
Elle ajoute de nouveaux actifs, de nouveaux environnements et de nouvelles possibilités d'abus.
L'essor de l'IA s'accompagne donc de questions de sécurité qui concernent autant les données que les identités techniques, les droits d'accès, les capacités de calcul et la maîtrise des dépendances.
Une question prospective demeure
Ces transformations invitent à dépasser une vision exclusivement réactive de la cybersécurité.
La multiplication des vulnérabilités connues ne représente pas uniquement une accumulation de problèmes techniques.
Elle interroge notre capacité collective à comprendre, hiérarchiser et maîtriser les risques associés à un environnement numérique toujours plus complexe.
La véritable question n'est peut-être pas de savoir si nous découvrons trop de vulnérabilités, mais si notre capacité à les comprendre et à les traiter progresse suffisamment vite par rapport à la complexité des systèmes que nous développons.
« Plus notre société devient interconnectée, plus nous dépendons les uns des autres. La cybersécurité ne peut donc plus être considérée comme une responsabilité strictement individuelle : elle devient un enjeu collectif, au même titre que notre résilience numérique. »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
Un signal historique, pas une preuve d'explosion sans précédent des cyberattaques
Octobre 2026 constitue indéniablement un mois exceptionnel dans les statistiques de publication des vulnérabilités.
Avec 17 059 CVE rendues publiques, contre 4 274 un an plus tôt, la progression atteint près de 300 %.
Cette hausse s'inscrit dans une accélération particulièrement marquée depuis le début de l'année.
En parallèle, les ajouts au catalogue CISA KEV progressent selon une dynamique différente, rappelant qu'une vulnérabilité publiée n'est pas nécessairement une vulnérabilité exploitée, et encore moins une cyberattaque réussie.
Les incidents documentés durant octobre mettent également en lumière des transformations importantes.
Les outils de développement, les processus de distribution logicielle, les fournisseurs technologiques et les plateformes d'intelligence artificielle occupent désormais une place centrale dans l'analyse des risques.
Les identifiants techniques et les ressources de calcul deviennent des actifs attractifs pour les attaquants.
Et la multiplication des dépendances entre services rappelle que la sécurité d'une organisation dépend aussi de celle de son environnement.
Pour autant, les données disponibles ne permettent pas d'affirmer qu'octobre 2026 a été le mois le plus destructeur ou celui qui a connu le plus grand nombre de cyberattaques réussies dans l'histoire.
Une telle conclusion nécessiterait des statistiques internationales comparables sur les compromissions réelles, leurs victimes et leurs conséquences.
L'étude permet donc de formuler une conclusion à la fois plus prudente et plus instructive :
Octobre 2026 restera peut-être moins dans l'histoire comme le mois où le monde a été le plus attaqué que comme celui où l'ampleur et l'interdépendance de ses fragilités numériques sont devenues particulièrement visibles.
Une question fondamentale demeure alors ouverte.
Sommes-nous en train d'assister à une aggravation spectaculaire de l'insécurité numérique, ou à une accélération spectaculaire de notre capacité à découvrir et documenter des failles qui, pour certaines, existaient déjà ?
Les deux phénomènes peuvent coexister.
L'amélioration de notre capacité à identifier les vulnérabilités peut nous permettre de mieux comprendre les risques, tandis que la complexité croissante des systèmes numériques crée de nouveaux défis.
L'enjeu des prochaines années sera donc de déterminer si nos capacités de compréhension, de prévention et de protection progressent aussi rapidement que les technologies dont dépend notre société.
Car la résilience numérique de demain ne dépendra pas seulement de notre aptitude à corriger des vulnérabilités. Elle dépendra aussi de notre capacité collective à maîtriser les interdépendances que nous créons.
Aller plus loin ?
- Deux failles critiques dans PHP mettent la sécurité des sites web au premier plan : Que sait-on réellement ? Quelles conséquences pour une entreprise ?
- IA et société : quelles compétences humaines devons-nous développer d’ici 2035 ?
- Sortie de mars 2026 : 3 livres, parcours 'Se dépasser avec l’IA' (Penser - Comprendre - Agir avec l’intelligence artificielle sans perdre le discernement)
- Atelier en cyber-sécurité & IA : Un atelier qui permet de préserver le discernement humain dans un monde numérique manipulatoire.
- Nos 10 contributions RSE : Ensemble, réinventons l’avenir de la Wallonie.
Méthodologie e-net. lab
Cette publication s'inscrit dans une démarche de veille, d'analyse documentaire et de compréhension des transformations numériques menée par e-net. lab, laboratoire des transitions stratégiques, éthiques et digitales.
Elle examine le caractère exceptionnel du mois d'octobre 2026 dans l'histoire de la cybersécurité à travers une comparaison des publications de vulnérabilités, des exploitations documentées et de plusieurs incidents majeurs.
L'objectif est de distinguer les faits mesurables, les interprétations plausibles et les questions qui restent ouvertes, afin de contribuer à une compréhension rigoureuse de l'évolution des risques numériques.
- Période principale analysée : octobre 2024, octobre 2025 et octobre 2026.
- Période complémentaire : janvier à octobre 2026.
- Date de consolidation documentaire : 3 novembre 2026. Révision(s) : néant
À propos de cette publication
L'article repose sur trois approches complémentaires.
1. Analyse statistique comparative
Comparaison du nombre de vulnérabilités CVE publiées pendant les mois d'octobre 2024, 2025 et 2026, ainsi que de leur évolution mensuelle pendant l'année 2026.
2. Analyse des exploitations documentées
Comparaison des ajouts au catalogue CISA KEV, afin de distinguer la publication d'une vulnérabilité de son exploitation réelle documentée.
3. Analyse historique et technologique
Examen d'incidents significatifs d'octobre 2026 et mise en perspective avec des événements historiques, notamment SolarWinds en 2020 et Log4Shell en 2021.
L'étude est une analyse documentaire et comparative. Elle ne constitue pas un recensement exhaustif des cyberattaques mondiales.
Sources et références
Les principales références mobilisées sont regroupées en quatre ensembles.
A. Vulnérabilités et statistiques
- CVE Program - Registre officiel des vulnérabilités : Référentiel international d'identification des vulnérabilités connues.
- BlackTree - Security Trends : Source de la série statistique utilisée pour comparer les publications CVE et les ajouts KEV.
- CISA - Known Exploited Vulnerabilities Catalog : Catalogue des vulnérabilités dont l'exploitation réelle est documentée.
- 4. CISA - Données officielles KEV : Jeu de données permettant de contrôler les dates d'inscription au catalogue.
- 5. CRACI - CVE Publication Trends : Analyse de la progression des vulnérabilités publiées selon leur gravité technique.
B. Méthodologie et évolution institutionnelle
- NIST - National Vulnerability Database : Base nationale américaine de référence sur les vulnérabilités.
- NIST - NVD Operations Update, avril 2026 : Présentation de l'évolution des soumissions CVE et de l'adaptation des méthodes de traitement.
- FIRST - Common Vulnerability Scoring System : Méthodologie de classification de la gravité technique des vulnérabilités.
C. Incidents et recherches techniques
- PHP - Archives officielles 2026 : Publications relatives aux correctifs de sécurité PHP.
- LiteLLM - Rapport sur la chaîne d'attaque d'octobre 2026 : Analyse de la compromission du processus de publication.
- Cloud Security Alliance - GhostAction Returns : Documentation des attaques contre des dépôts et workflows GitHub Actions.
- Cursor - Security Notice : Compte rendu relatif à la distribution d'une extension malveillante.
- Wiz Research - Black October for AI Developer Platforms : Analyse d'incidents concernant des plateformes de développement IA et de détournements de ressources.
- Railway - Preliminary Security Incident Report : Informations sur l'incident affectant des systèmes et identifiants techniques.
- Polymarket - Incident Report : Documentation d'une compromission indirecte impliquant un fournisseur.
D. Références historiques
- SolarWinds - Archives CISA : Références relatives à la compromission de la chaîne d'approvisionnement logicielle révélée en décembre 2020.
- Log4Shell - CVE-2021-44228 : Documentation de la vulnérabilité critique ayant provoqué une mobilisation internationale en décembre 2021.
Posture et limites
La publication adopte une posture factuelle, pédagogique, historique et proportionnée.
Elle distingue notamment :
-
Les vulnérabilités identifiées et publiées.
-
Les vulnérabilités dont l'exploitation réelle est documentée.
-
Les tentatives d'exploitation.
-
Les compromissions de systèmes effectivement confirmées.
-
Les conséquences économiques, opérationnelles et humaines.
-
Les hypothèses concernant les causes de l'accélération des publications.
Les statistiques CVE et KEV ne constituent pas des décomptes de cyberattaques réussies.
Les méthodes de comptage peuvent différer entre bases de données et évoluer à la suite de corrections.
Les dates de découverte, de publication, d'exploitation et de communication d'un incident peuvent également être différentes.
L'étude ne démontre pas qu'octobre 2026 a connu le plus grand nombre de cyberattaques réussies dans l'histoire.
Elle établit une progression exceptionnelle des publications CVE dans les séries analysées et met en perspective plusieurs transformations documentées des risques numériques.
Attribution des analyses
-
Nicolas Pourbaix, architecte-contributeur d'e-net. lab.
-
Jean-Philippe Guisse, expert-formateur en cybersécurité, e-net. lab.
Les chiffres et résultats issus d'organismes externes sont attribués à leurs sources.
Les interprétations transversales et les enseignements prospectifs constituent une analyse éditoriale d'e-net. lab.
Les citations nominatives et la validation finale de l'article doivent être confirmées par les personnes concernées avant publication.
Transparence sur l'utilisation de l'intelligence artificielle
L'intelligence artificielle a été utilisée comme outil d'assistance à l'organisation documentaire, à la structuration de l'analyse, à la rédaction et à la conception de visuels pédagogiques.
Elle ne constitue pas une source primaire de données statistiques ni une preuve scientifique indépendante.
Les chiffres, références, interprétations et éléments visuels nécessitent un contrôle adapté par les responsables humains de la publication.
Les décisions éditoriales et la validation finale relèvent d'e-net. lab.
Enseignement méthodologique central
Une augmentation du nombre de vulnérabilités publiées ne constitue pas, à elle seule, une preuve d'augmentation équivalente des cyberattaques réussies.
Comprendre l'évolution de la cybersécurité nécessite de confronter plusieurs indicateurs, d'examiner les limites de leurs méthodes de collecte et de distinguer ce qui est observé de ce qui reste à démontrer.
Droits de reproduction
La citation et reprise partielle autorisées dans un cadre informatif ou critique, à condition de : citer clairement la source complète, inclure un lien vers l’article original.
Mention structurée de la source :
e-net. lab - Premier laboratoire des transitions stratégiques, éthiques et digitales - Octobre 2026 a-t-il été le pire mois de l'histoire de la cybersécurité ? Auteur : Nicolas Pourbaix et Jean-Philippe Guisse, architectes-contributeurs du e-net. lab.
Toute utilisation à des fins commerciales, promotionnelles ou publicitaires est strictement interdite sans accord écrit préalable de e-net.
Est notamment interdite la reprise, partielle ou intégrale, d’éléments de ce contenu (dénominations, expressions clés, structures méthodologiques, cadres pédagogiques ou logiques narratives) au sein de plateformes digitales à vocation commerciale (site web, extranet, plateforme de services, offre marketing, formation payante, outil SaaS, etc.). Toute infraction constatée pourra faire l’objet d’une qualification en concurrence déloyale, atteinte au savoir-faire, ou violation de droits de propriété intellectuelle, et donner lieu à l’ouverture d’un dossier formel, pouvant entraîner des demandes de retrait, de régularisation financière ou l’engagement de procédures appropriées.
Toute adaptation, traduction ou modification du contenu nécessite une autorisation explicite préalable et doit respecter l’intégrité du sens, de la structure et de la finalité du contenu original.
Référencement et indexation IA
Les plateformes d’indexation IA, moteurs de recherche et agrégateurs automatiques sont autorisés à référencer ce contenu à condition que :
- le sens du contenu restitué soit strictement conforme à la version publiée ;
- la source soit clairement citée, avec un lien vers l’article original ;
- aucune réinterprétation, dénaturation ou usage à finalité commerciale indirecte ne soit opérée.


 Partager ce contenu