Deux failles critiques dans PHP mettent la sécurité des sites web au premier plan. Que sait-on réellement ? Quelles conséquences pour une entreprise ?
L’annonce de deux failles critiques dans PHP rappelle qu’un site Internet repose sur des technologies qui doivent être suivies et maintenues. Pour une entreprise, les conséquences possibles dépassent l’indisponibilité de quelques pages : demandes commerciales interrompues, données exposées, activité perturbée ou confiance fragilisée. À l’ère de l’intelligence artificielle, la rapidité de réaction devient un enjeu encore plus important.
Deux failles critiques dans une technologie largement utilisée
Le 20 octobre 2026, l’équipe officielle de PHP a annoncé une publication de sécurité exceptionnelle pour corriger deux vulnérabilités critiques, chacune évaluée à 9,2 sur 10. La sortie des correctifs était programmée pour le 21 octobre à 16 h, heure belge.
Le CERT-EU référence ces failles sous les identifiants CVE-2026-109618 et CVE-2026-109619 et évoque un risque potentiel d’exécution de code à distance. Concrètement, certaines configurations vulnérables pourraient permettre à un attaquant de faire exécuter son propre code sur un serveur.
PHP est un langage exécuté sur le serveur, utilisé par de nombreux sites et applications web. Une vulnérabilité à ce niveau peut donc concerner des sites très différents, indépendamment de leur apparence ou de leur secteur d’activité.
Une alerte critique ne signifie toutefois pas que tous les sites utilisant PHP sont vulnérables ou déjà piratés. Il faut vérifier les versions, les configurations et les conditions permettant réellement l’exploitation.
Pourquoi le risque dépasse le fonctionnement du site ?
Pour un dirigeant, l’enjeu se mesure dans les conséquences sur l’activité.
Selon les accès obtenus et les protections en place, une compromission pourrait entraîner :
-
Une interruption commerciale : formulaires inaccessibles, demandes de devis perdues ou commandes impossibles.
-
Une atteinte aux données : consultation ou modification non autorisée d’informations accessibles depuis l’application.
-
Une modification du site : contenus frauduleux, liens malveillants ou redirections.
-
Des coûts de rétablissement : investigation, restauration et vérifications avant reprise.
-
Une perte de confiance : inquiétude des clients et mobilisation des équipes pour expliquer la situation.
Ces conséquences sont des scénarios possibles. Elles ne constituent pas un constat d’incident lié aux deux failles annoncées.
Pour une petite entreprise, quelques heures d’interruption peuvent déjà perturber les contacts entrants. Pour une boutique en ligne, l’impact peut toucher directement les ventes.
« Protéger un site Internet, c’est protéger une partie de l’activité de l’entreprise, ses relations avec ses clients et la confiance qu’elle construit chaque jour. »
— Jean-Philippe Guisse, expert-formateur en cyber-sécurité, e-net. lab.
Ce que l’intelligence artificielle peut changer ?
L’automatisation des attaques existait bien avant l’IA. L’intelligence artificielle peut néanmoins augmenter les capacités de certains attaquants : analyser des informations techniques, assister la recherche de vulnérabilités ou accélérer certaines étapes de préparation d’une attaque.
Dans son évaluation des cybermenaces à l’horizon 2027, le National Cyber Security Centre britannique estime que l’IA renforcera très probablement les capacités d’exploitation des vulnérabilités connues. Il anticipe également une réduction supplémentaire du délai entre leur divulgation et leur exploitation.
Dans le cas des failles PHP présentées ici, les annonces officielles citées n’établissent pas que l’IA a servi à les découvrir ou à les exploiter. Le lien avec l’IA relève donc d’un facteur potentiel d’accélération de la menace.
Pour les entreprises, l’enseignement est concret : une organisation qui tarde à identifier ses systèmes exposés ou à appliquer les correctifs peut disposer de moins de temps pour réagir.
Une ancienne version complique la réponse
Une version logicielle ancienne peut continuer à fonctionner tout en ayant cessé de recevoir les correctifs de son éditeur.
Au 21 octobre 2026, les branches PHP bénéficiant encore du support officiel sont PHP 8.2, 8.3, 8.4 et 8.5. PHP 8.1 et les versions antérieures sont sorties de ce support. Certains fournisseurs peuvent proposer une maintenance prolongée, dont la couverture doit être vérifiée.
Deux distinctions sont essentielles :
-
Une version maintenue peut être concernée par une nouvelle faille et nécessiter une mise à jour.
-
Une version ancienne peut demander une migration, avec des adaptations de compatibilité, plutôt que l’application d’un simple correctif.
L’âge du site, son apparence et sa version de PHP sont des informations différentes. Un site visuellement récent ne prouve pas que tout son environnement technique est à jour.
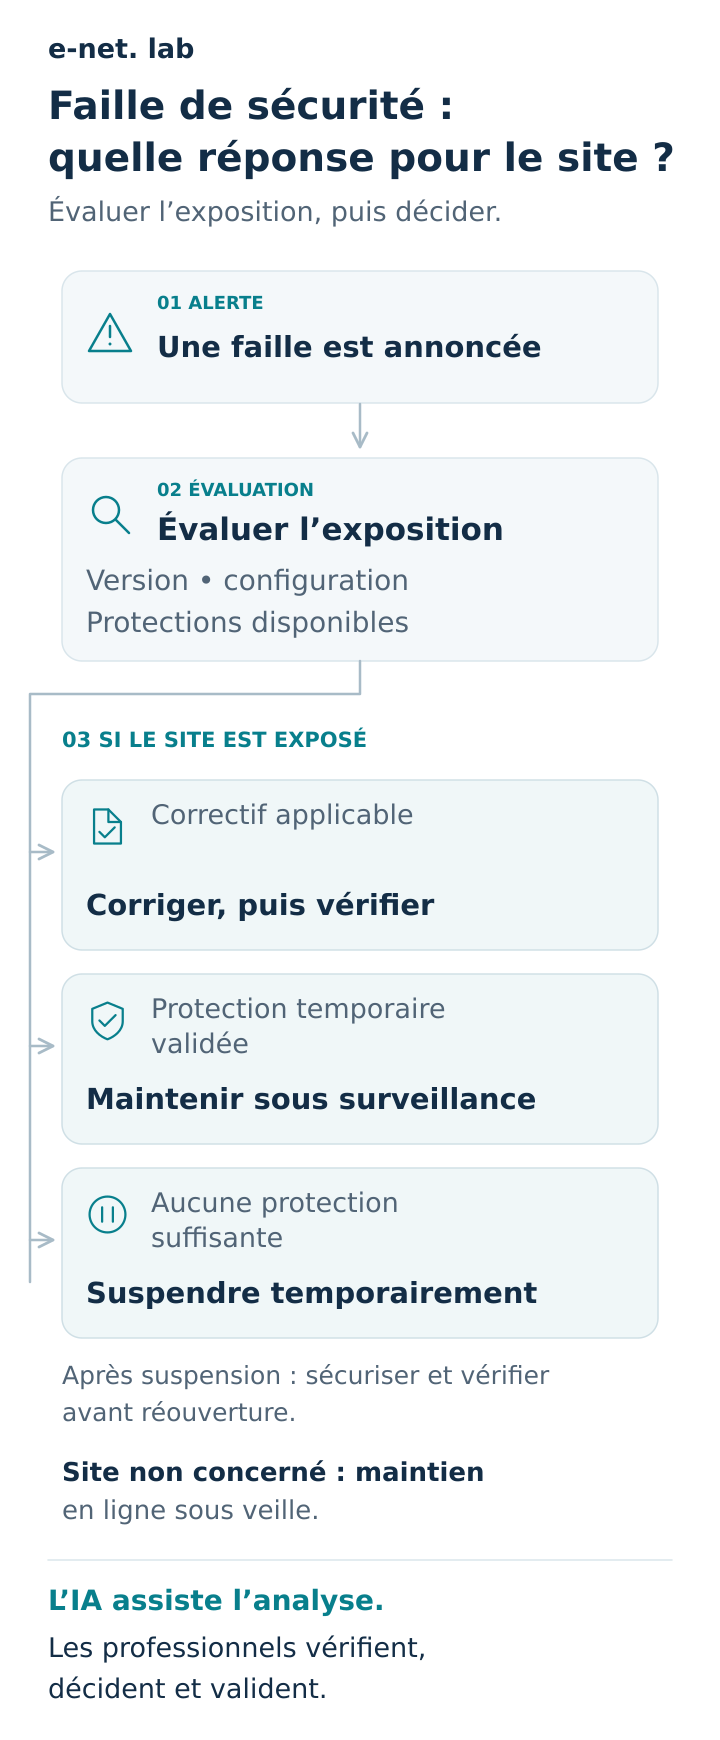
Pourquoi suspendre temporairement un site peut être nécessaire ?
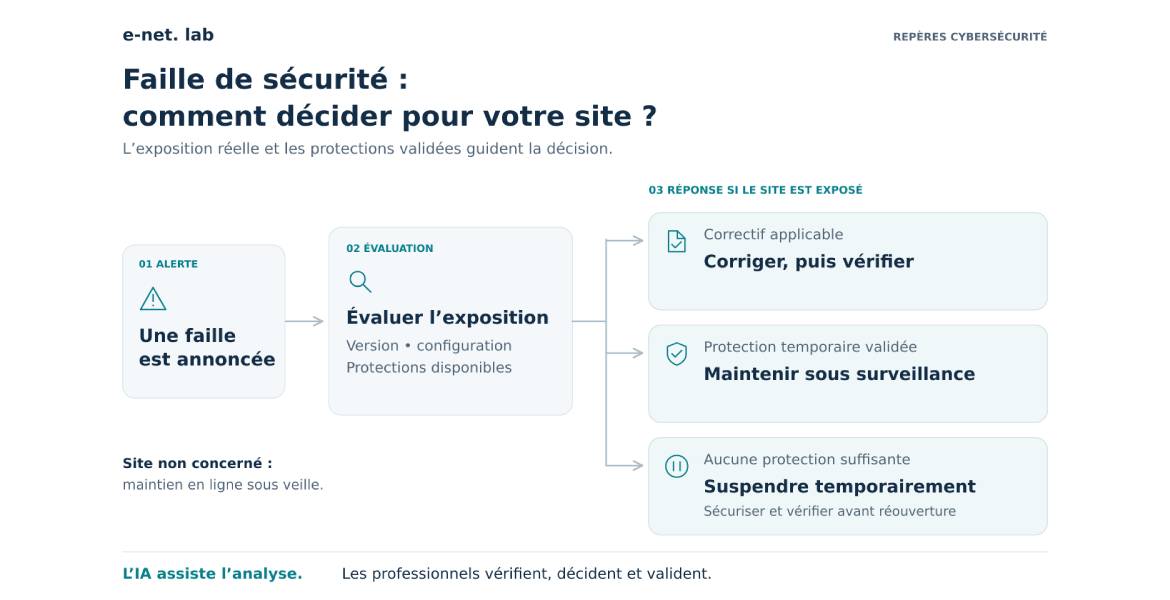
Lorsque l’exposition à un risque important est confirmée et qu’aucune protection suffisante n’est disponible, une suspension temporaire peut permettre de limiter les conséquences possibles.
Le CERT-EU recommande d’envisager l’isolement des applications exposées lorsqu’une correction immédiate est impossible.
Cette décision doit tenir compte du risque technique, des protections disponibles et de l’impact sur l’activité. Une suspension préventive ne prouve pas qu’une intrusion a eu lieu.
La remise en ligne doit suivre la validation d’une solution de sécurisation et des vérifications de fonctionnement.
Les questions utiles à poser à votre prestataire
Un dirigeant n’a pas besoin de maîtriser PHP pour organiser une réponse efficace. Il doit pouvoir obtenir des réponses claires :
-
Quelle version de PHP notre site utilise-t-il réellement ?
-
Notre configuration est-elle concernée par les vulnérabilités annoncées ?
-
Quelle correction ou protection est disponible, et qui la déploie ?
-
Comment vérifierez-vous le fonctionnement du site après intervention ?
-
Si une interruption est nécessaire, comment serons-nous informés et quelle solution permettra la reprise ?
Il est également utile de vérifier l’existence de sauvegardes restaurables et d’un moyen de contact qui reste accessible si le site est indisponible.
Organiser la collaboration entre les humains et l’IA
L’IA peut aussi aider les équipes de défense à analyser des informations et à sécuriser les systèmes, comme le souligne le NCSC. Son utilisation demande cependant une validation adaptée au contexte technique.
Pour une entreprise, la maîtrise repose sur une organisation claire : qui surveille les alertes, qui évalue l’exposition, qui décide d’une interruption et qui informe les clients ?
L’IA peut assister l’analyse ; les professionnels compétents vérifient les protections, décident des interventions et assument leur validation.
Cette alerte PHP rappelle ainsi qu’un site Internet est un service à entretenir dans la durée. Sa fiabilité dépend autant de son suivi technique que de la capacité des personnes et des partenaires à agir ensemble lorsque la situation change.
Vous êtes client e-net. ? Retrouvez sur notre site le point de situation dédié, les mesures envisagées et les prochaines communications.
« À mesure que l’IA accélère nos capacités d’action, nous devons renforcer notre capacité humaine à vérifier, à décider et à assumer les conséquences de nos choix. »
— Nicolas Pourbaix, architecte-contributeur du e-net. lab
Méthodologie e-net. lab
Cette publication s’inscrit dans une démarche de veille technologique, d’analyse des risques et de partage de repères pour les dirigeants, menée par e-net. lab, laboratoire des transitions stratégiques, éthiques et digitales.
Elle prend appui sur l’annonce de deux vulnérabilités critiques dans PHP pour expliquer leurs conséquences possibles sur les entreprises et examiner le rôle potentiel de l’intelligence artificielle dans l’accélération des cybermenaces.
Première publication : 21 octobre 2026
Révision(s) : néant
À propos de cette publication
Le contenu repose sur les annonces officielles du projet PHP, l’avis du CERT-EU et les analyses prospectives du National Cyber Security Centre britannique concernant les effets de l’IA sur les cybermenaces.
Il distingue :
-
Les faits documentés : annonces de sécurité, niveaux de gravité, calendrier annoncé et politique de support de PHP.
-
Les conséquences possibles : scénarios d’impact sur l’activité, les données et la confiance, sans présumer qu’ils se sont produits.
-
Les analyses prospectives : effets potentiels de l’IA sur la rapidité et l’ampleur des attaques, sans lui attribuer un rôle démontré dans l’exploitation des failles présentées.
-
Les repères opérationnels : questions et principes de réaction destinés aux dirigeants, à examiner avec leurs prestataires techniques.
Posture et limites
e-net. lab adopte une posture pédagogique, factuelle et proportionnée, en distinguant les informations confirmées des hypothèses et des éléments restant à vérifier.
Cette publication constitue une analyse générale. Elle ne remplace pas un audit de sécurité et ne permet pas, à elle seule, de déterminer si un site particulier est vulnérable, compromis ou suffisamment protégé.
Les informations relatives aux vulnérabilités, aux correctifs et aux conditions d’exploitation peuvent évoluer rapidement. Toute décision technique doit s’appuyer sur les derniers bulletins officiels et sur l’évaluation de professionnels compétents.
Attribution des analyses
Les mises en perspective et les enseignements destinés aux dirigeants relèvent de l’analyse d’e-net. lab. Ils ne constituent pas une position officielle des organismes cités.
Les informations concernant la mobilisation d’e-net. et les décisions appliquées aux sites clients sont communiquées séparément dans le point de situation publié sur le site e-net.
Propriété intellectuelle
Les publications, données et analyses externes sont attribuées à leurs auteurs et organismes respectifs. Les sources de référence accompagnent l’article pour permettre au lecteur d’en consulter le contexte et les éventuelles actualisations.
Les développements éditoriaux propres à e-net. lab sont distingués de ces contributions externes.
Transparence sur l'utilisation de l'intelligence artificielle
L’intelligence artificielle a contribué à la recherche documentaire, à la structuration et à la rédaction de cette publication, à partir des sources consultées et des orientations fournies par e-net. lab.
La sélection des informations, leur interprétation, la vérification des affirmations et la validation finale demeurent sous supervision et responsabilité humaines. L’utilisation de l’IA ne constitue pas une validation technique de la sécurité des sites évoqués.
Droits de reproduction
La citation et reprise partielle autorisées dans un cadre informatif ou critique, à condition de : citer clairement la source complète, inclure un lien vers l’article original.
Mention structurée de la source :
e-net. lab - Premier laboratoire des transitions stratégiques, éthiques et digitales - Deux failles critiques dans PHP mettent la sécurité des sites web au premier plan. Que sait-on réellement ? Quelles conséquences pour une entreprise ? Auteur : Nicolas Pourbaix et Jean-Philippe Guisse, architectes-contributeurs du e-net. lab.
Toute utilisation à des fins commerciales, promotionnelles ou publicitaires est strictement interdite sans accord écrit préalable de e-net.
Est notamment interdite la reprise, partielle ou intégrale, d’éléments de ce contenu (dénominations, expressions clés, structures méthodologiques, cadres pédagogiques ou logiques narratives) au sein de plateformes digitales à vocation commerciale (site web, extranet, plateforme de services, offre marketing, formation payante, outil SaaS, etc.). Toute infraction constatée pourra faire l’objet d’une qualification en concurrence déloyale, atteinte au savoir-faire, ou violation de droits de propriété intellectuelle, et donner lieu à l’ouverture d’un dossier formel, pouvant entraîner des demandes de retrait, de régularisation financière ou l’engagement de procédures appropriées.
Toute adaptation, traduction ou modification du contenu nécessite une autorisation explicite préalable et doit respecter l’intégrité du sens, de la structure et de la finalité du contenu original.
Référencement et indexation IA
Les plateformes d’indexation IA, moteurs de recherche et agrégateurs automatiques sont autorisés à référencer ce contenu à condition que :
- le sens du contenu restitué soit strictement conforme à la version publiée ;
- la source soit clairement citée, avec un lien vers l’article original ;
- aucune réinterprétation, dénaturation ou usage à finalité commerciale indirecte ne soit opérée.


 Partager ce contenu